국정원, 중앙·지자체 2100곳 보안점검 긴급실시 요청경찰, 대통령 순방단 개인정보 유출사건 정식수사 착수
금융권 해킹에 이어 대통령 순방단 개인정보 유출까지 불거지며 당국이 대응에 나섰다. 국가정보원(국정원)과 과학기술정보통신부는 공공·민간 주요 시설에 대한 긴급 보안점검에 착수했고, 경찰은 대통령 순방단 개인정보 유출 사건을 정식 수사로 전환했다.
국가정보원은 최근 금융권 해킹 사고를 계기로 전국 중앙 부처와 지방자치단체 등 2100여 개 기관에 자체 보안 점검 긴급 실시를 요청했다고 밝혔다.
3일 연합뉴스에 따르면 국정원은 외부 접점 보안 상태와 보안관제 체계 가동 여부, 보안패치 적용 여부 등 사이버 공격에 노출될 수 있는 공격표면 관리 실태를 중점적으로 점검할 것을 강조했다고 설명했다.
금융권과 공공기관, 민간기업을 겨냥한 사이버 공격이 전방위로 확산하면서 정부가 주요 정보통신기반시설에 대한 보안점검에 착수했다. 최근 금융권 사이버 침해사고에 이어 PHP 기반 웹서버의 취약점까지 발견되면서 핵심 디지털 인프라 전반에 대한 보안 대응이 시급해졌다는 판단이 작용한 것으로 보인다.
28일 과학기술정보통신부에 따르면 정부는 최근 금융권 사이
정부가 통신·플랫폼·금융 등 민간 주요정보통신기반시설 170여곳에 대한 보안 취약점 점검에 착수했다. 최근 금융·공공기관의 개인정보 유출 사고를 비롯해 PHP 취약점 발견 등 AI발 사이버 위협이 높아진 것에 대한 대응 조치다.
28일 정부 당국에 따르면 과학기술정보통신부는 민간 분야 주요정보통신기반시설을 관리하는 111개 기관을 대상으로 보안 취약점
김앤장 법률사무소가 글로벌 사이버보안 기업 팔로알토 네트웍스(Palo Alto Networks)와 업무협약(MOU)을 체결했다고 27일 밝혔다. 양사는 이번 협약을 통해 고도화되는 기업들의 사이버 위협에 공동 대응하기 위한 협력 체계를 구축할 계획이다.
인공지능(AI)을 활용한 사이버 공격이 고도화되면서 피해 범위가 랜섬웨어 감염이나 개인정보 유출을 넘
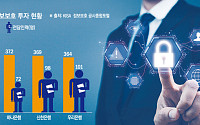
4대 은행 지난해 정보보호 투자액 1538억…각종 점검에도 사고 반복 대출모집인·업무지원 등 주변 시스템 노려…외부접점 보안관리 ‘빈틈’동일 공격자 추정 사고 확산…증권업계도 연휴 비상근무
금융권이 정보보호 투자를 늘리고 각종 보안점검을 강화해왔지만 잇따른 침해사고로 실제 방어체계의 민낯이 드러났다. 보안에 얼마나 많은 돈을 쓰느냐보다 공격자가 파고들
LG유플러스가 세계 최대 버그바운티 플랫폼 해커원(HackerOne)과 손잡고 글로벌 버그바운티 프로그램을 24일부터 운영한다고 밝혔다. 전 세계 화이트해커 커뮤니티를 통해 국내 보안 검증 체계만으로는 발견하기 어려운 잠재 취약점까지 선제적으로 발굴한다.
버그바운티(Bug Bounty)는 기업·조직의 서비스와 IT 인프라에서 보안 취약점을 발견한 화이트
한국인터넷진흥원(KISA)이 과학기술정보통신부와 함께 기업의 핵심 사이버 자산을 보호하기 위한 맞춤형 서비스인 ‘공격표면 맞춤형 위협 알림 서비스’를 시범적으로 운영한다고 5일 밝혔다. 기업의 개별 자산과 직접 연계해 위협을 선제적으로 탐지·알림하는 해당 서비스는 KISA가 개발했다.
KISA는 2014년부터 사이버 위협 정보 분석·공유 시스템(C-TA
올 상반기 국내에서 발생한 사이버 침해사고가 1년 전 대비 약 20% 증가한 것으로 나타났다. 생성형 AI 확산에 따른 보안위협과 소프트웨어 공급망 공격 역시 고도화하고 늘어났다.
30일 과학기술정보통신부와 한국인터넷진흥원(KISA)이 공개한 ‘국내 사이버위협 동향’에 따르면 올 상반기 KISA에 신고 접수된 침해사고 신고 사례는 총 1236건으로, 지
LG유플러스가 정보보호 투자를 1000억원 가까이로 늘리고 AI를 활용한 보안 대응 체계를 확대했다. 생성형 AI 확산으로 사이버 공격이 고도화되면서 보안 투자와 전문인력 확보를 늘리는 모습이다.
LG유플러스는 AI 시대 정보보호 활동과 성과를 담은 '정보보호백서 2025'를 발간했다고 16일 밝혔다. 백서에는 AI 보안관제, 개인정보 보호, 고객 보호
[편집자 주] 국내 기업공개(IPO) 시장 문턱이 갈수록 높아지는 추세다. 과거처럼 ‘성장성’만으로 시장 선택을 받던 시대는 지났다. 투자자들은 이제 기술적 실체와 지속 가능한 재무 기반을 냉정하게 살핀다. 상장을 추진하는 기업들은 거시경제 불확실성 속에 실적과 성과를 입증해야 하는 시험대에 섰다. 본지는 상장을 앞둔 기업의 기술 경쟁력과 재무 건전성을
신한투자증권이 생성형 인공지능(AI)과 랜섬웨어 등 고도화되는 사이버 위협에 대응해 정보보호 투자와 보안 역량을 대폭 강화하고 나섰다.
9일 한국인터넷진흥원(KISA) 정보보호 공시에 따르면 신한투자증권의 정보보호 투자액은 약 171억원으로 집계됐다. 이는 정보기술(IT) 투자 대비 정보보호 투자 비중이 11.2%에 달하는 규모로, 관련 공시 기준에서
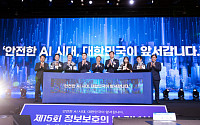
제15회 정보보호의 날 기념식“2028년에는 취약점 대응 시간 분 단위로 줄어들 것”
프론티어 AI 모델의 등장으로 2018년 대비 8년 만에 취약점 대응 시간이 6700배 단축됐다는 지적이 나왔다. 이상근 고려대 정보보호대학원 교수(AI보안연구소장)는 “2018년 2.3년이 걸렸는데 2026년 3시간으로 취약점 대응 시간이 붕괴됐다”고 말했다.
8일
Common Prefix, 엑셀라 생태계 운영 주도…보안·신뢰성 앞세워 기관용 인프라 고도화 XRPL·솔라나 등 장기 생태계 중심 전략…단순 브릿지 넘어 범용 메시징 인프라 제공 한국 원화 스테이블코인·토큰화 자산 논의 참여…하나금융TI와 PoC 진행
블록체인 상호운용성 프로토콜 엑셀라(Axelar)가 2026년 핵심 전략으로 기관용 인프라 고도화와
투자액은 국민은행·전담인력은 우리은행이 최다AI 보안 활용 확대에 투자·인력 확대 늘어날 전망
금융당국이 보안 고도화를 위한 AI 활용에 발맞춰 '망분리 규제 완화'의 빗장을 풀기 시작했다. 주요 은행들이 제도 변화에 발맞춰 선제적으로 정보보호 체계 정비에 나선 가운데, 신기술 도입에 따른 리스크 관리와 보안 인프라 구축을 위한 은행권의 예산 규모는 향
과학기술정보통신부가 AI 사이버 위협에 대응하기 위해 중소기업을 대상으로 보안 수준 진단부터 취약점 점검, 모의침투까지 지원하는 종합 프로그램을 지원한다.
과기정통부는 한국인터넷진흥원(KISA)과 'AI 기반 사이버위협에 대응하기 위한 민간 정보보호 추진계획' 후속조치로 중소기업의 정보보호 수준 향상을 위한 지원사업을 추진한다고 26일 밝혔다.
이번
앤스로픽의 차세대 인공지능(AI) 모델 클로드 미토스가 한 달 만에 전 세계 핵심 소프트웨어(SW)에서 1만개가 넘는 심각한 보안 취약점을 찾아냈다. AI가 취약점 탐지 시간을 크게 줄이면서 보안의 병목이 탐지에서 검증·패치·운영으로 옮겨가고 있다는 분석이 나온다.
27일 AI 업계에 따르면 앤스로픽은 최근 자사 연구 블로그에 ‘프로젝트 글라스윙’ 초기
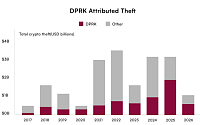
2016년 이후 탈취 추정액 67억5000만 달러…Bybit 사건으로 2025년 피해 집중거래소 핫월렛에서 디파이·공급망·물리적 침투로 공격 표적 확대정찰총국 산하 라자루스 조직화…IT 인력 침투·자금 세탁·AI 사회공학 위협 부상
북한 연계 해킹 조직이 가상자산 탈취를 국가 차원의 핵심 수익원으로 산업화하고 있다는 분석이 나왔다. 공격 방식도 초기
화이트해커 출신인 박세준 티오리 대표가 “미토스급의 인공지능(AI) 모델이 중국에서 수개월 안에 나올 것”이라며 “골든타임 안에 제대로 대응하지 않으면 큰 쓰나미에 휩쓸릴 수 있다”고 경고했다.
박 대표는 13일 서울 영등포구 FKI타워에서 열린 ‘아톤 시큐리티 서밋 2026’에서 “미토스는 보안 특화 모델이 아니라 범용 모델”이라며 “똑똑한 범용 모
인공지능(AI)을 활용한 사이버 공격이 현실화된 가운데, 국내 보안 체계의 허점을 정조준한 자율형 방어 플랫폼이 등장했다. 시스템 통합(SI) 전문기업 비트맥스가 인공지능(AI) 기반의 보안 탐지부터 코드 복구까지 전 과정을 자동화한 플랫폼을 선보이며 인공지능(AI) 보안 시장에 도전장을 던졌다.
비트맥스는 AI 기반 보안 플랫폼 ‘패치가드(PatchG
Common Prefix, 엑셀라 생태계 운영 주도…보안·신뢰성 앞세워 기관용 인프라 고도화 XRPL·솔라나 등 장기 생태계 중심 전략…단순 브릿지 넘어 범용 메시징 인프라 제공 한국 원화 스테이블코인·토큰화 자산 논의 참여…하나금융TI와 PoC 진행
블록체인 상호운용성 프로토콜 엑셀라(Axelar)가 2026년 핵심 전략으로 기관용 인프라 고도화와
2016년 이후 탈취 추정액 67억5000만 달러…Bybit 사건으로 2025년 피해 집중거래소 핫월렛에서 디파이·공급망·물리적 침투로 공격 표적 확대정찰총국 산하 라자루스 조직화…IT 인력 침투·자금 세탁·AI 사회공학 위협 부상
북한 연계 해킹 조직이 가상자산 탈취를 국가 차원의 핵심 수익원으로 산업화하고 있다는 분석이 나왔다. 공격 방식도 초기
KelpDAO 해킹·Aave 유동성 경색으로 DeFi 구조적 취약성 부각Arbitrum 강제 회수에 ‘Code is Law’ 균열…L2 관리형 금융망 논쟁미래에셋 “이더리움 L1, 기관 자산 정산 인프라로 부상”
디지털자산 시장에서 해킹과 유동성 경색이 잇따르면서 탈중앙화 금융(DeFi)의 구조적 취약성이 드러났다는 분석이 나왔다. 단순한 개별 프로토