아사히그룹 229만 건 정보 노출 우려
데이터 과잉 보관에 보안비용도 눈덩이
고객정보를 대량으로 수집하고 장기간 보관하는 일본 주요기업의 관행이 도마 위에 올랐다. 기업 경쟁력을 높이기 위해 확보한 방대한 데이터가 사이버 공격을 받으면 오히려 막대한 피해를 일으킬 수 있는 경영 리스크로 되돌아오기 때문이다. 주요 기업들은 이제 불필요한 정보를 얼마나 안전하게 줄이느냐에 관심을 모으고 있다.
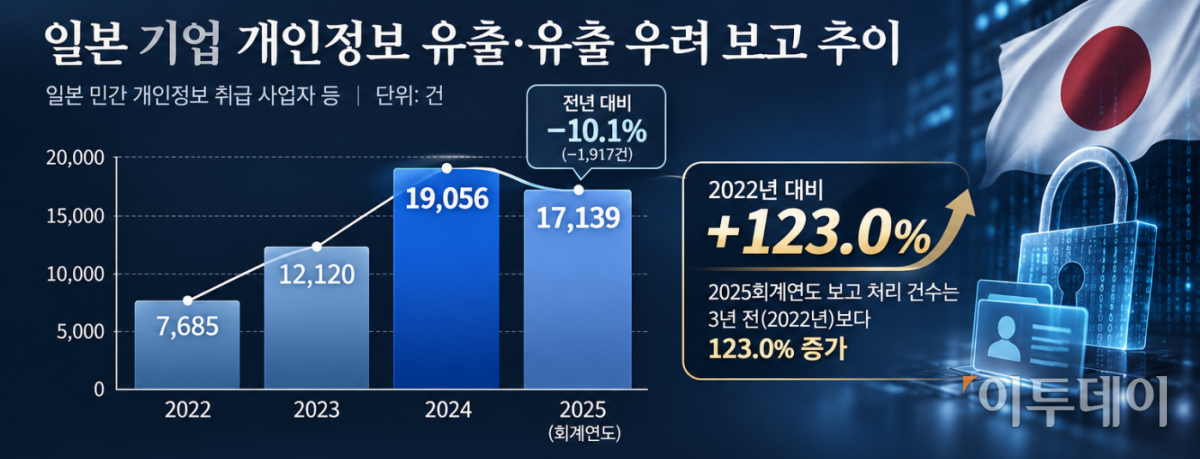
14일 재팬타임스와 일본 개인정보보호위원회의 연차보고서 등에 따르면 2025회계연도(2025년 4월~2026년 3월) 개인정보 유출 및 유출 우려 처리 건수가 1만7139건에 달했다. 전년도 1만9056건보다는 감소했지만 여전히 높은 수준이다.
일본의 개인정보 유출 건수는 2022년 7685건에서 이듬해 1만2120건으로 57.7% 증가했다. 이어 2024년에는 1만9000건을 넘어섰다. 지난해 1만7139건으로 10.1% 하락한 반면, 3년 전과 비교하면 2배 이상 급증한 규모다.
이 가운데 부정한 목적으로 개인정보가 유출됐거나 그럴 우려가 있는 사례는 3822건으로 전체의 22.3%를 차지했다. 유출 관련 정보 가운데 고객정보가 포함된 사례는 83.9%에 달했다.
대표적인 사례가 일본 최대 맥주 업체 중 하나인 아사히그룹이다. 그룹이 지난 7월 공개한 조사 결과에 따르면 고객 상담센터에 문의했던 소비자 약 152만5000건을 비롯해 거래처 관계자, 직원과 가족 등의 개인정보 약 229만 건이 유출됐을 것으로 파악된다.
주목할 대목은 정보의 성격. 단순히 제품을 구매한 고객 뿐 아니라 과거 상담을 요청한 소비자, 퇴직한 직원, 직원 가족과 거래처 관계자의 개인정보까지 위험에 노출됐다. 한때 기업의 핵심 자산으로 평가받던 데이터가 사이버 공격 앞에서는 막대한 잠재적 부채로 바뀔 수 있음을 보여준 셈이다.
개인정보 유출은 단순한 전산 사고에 그치지 않는다. 피해 범위 조사와 고객 통지, 시스템 복구, 보안체계 개선 등에 상당한 비용이 발생한다. 생산과 물류 시스템까지 영향을 받으면 영업 차질과 매출 손실로 이어질 수 있다.
일본 개인정보보호위원회도 기업의 보안관리 부실을 주요 위험 요인으로 지목했다. 보안 취약점이 공개됐는데도 이를 방치하거나 추측하기 쉬운 비밀번호를 사용하고, 데이터베이스 접근 권한을 부적절하게 설정한 사례가 반복됐다.
문제는 얼마나 많은 정보를 확보하느냐가 아니라 얼마나 필요한 정보를 안전하게 관리하느냐다. 사업 목적을 달성한 개인정보를 불필요하게 장기간 보관하면 해킹 사고 때 피해 범위도 그만큼 커질 수 있다.
기업들이 개인정보를 더 많이 모으는 데 집중하던 시대에서 이제는 불필요한 정보를 얼마나 안전하게 줄이느냐가 경쟁력이 되는 시대로 옮겨가고 있는 셈이다.
일본 IT 전문매체 IT미디어는 "AI의 확산으로 고도의 기술력이 없어도 애플리케이션 분석과 공격을 대량으로 수행할 수 있게 됐다"며 "기존 보안대책이 충분한지 재검토해야 한다"고 강조했다. 이어 "실효성이 떨어진 개인정보를 단계적으로 폐기하고 시스템 접근 권한을 업무상 필요한 범위로 제한하는 등 기본적인 보안대책을 다시 수립해야할 시기"라고 강조했다.