문서·업무 소프트웨어 전문기업 폴라리스오피스가 글로벌 보안기업 네트릭스(Netwrix)의 기술을 활용한 생성형 AI 보안 솔루션을 출시했다. 챗GPT와 클로드 등 외부 AI 서비스에 기업의 개인정보와 영업기밀이 유출되는 것을 사전에 차단하는 제품으로, 기존 기업 고객 기반을 활용해 기업 간 거래(B2B) 보안 사업을 확대한다는 계획이다.
폴라리스오피스
운영사 아마데우스서 비인가 접근 발생고객에 사과 메일…2차 피해 주의 당부
대한항공의 항공권 예약·발권 시스템을 운영하는 외부 업체에서 고객 개인정보가 유출되는 사고가 발생했다. 항공권 예약번호 등이 유출됐으며 정확한 피해 규모는 조사 중이다.
23일 항공업계에 따르면 대한항공은 이날 개인정보 유출 피해 고객들에게 사과와 안내 내용을 담은 이메일을 발송
질의응답 챗봇 넘어 ‘직접 업무 처리’하는 실행형 에이전트 구축문서 요약ㆍ회의실 예약ㆍ평가위원 선정 등 3대 시범 에이전트 가동MCP 연계ㆍ사이냅소프트 기술 접목…공공 폐쇄망 AI 행정 혁신 선도
더존비즈온이 서울특별시의 행정 혁신을 이끄는 ‘행정지원 AI 에이전트 구축’ 사업에 생성형 AI 플랫폼 ‘ONE AI 프라이빗 에디션(PE: Private
피해자 약 1만6000명⋯피해구제 신청은 10명 미만신협 “사고 이후 중앙회·조합 내부통제 전반 강화”
신협중앙회의 개인신용정보 유출 사고와 관련해 피해구제를 신청한 고객 10명 미만에게 총 100만원의 배상금이 지급된 것으로 확인됐다. 전체 유출 피해자는 약 1만6000명에 달했지만 실제 배상은 개인정보분쟁조정 절차를 통해 구제를 신청한 고객을 대상으로
휴면예금 지급까지 모바일 웹 거래 보안 ‘은행권 수준’ 강화 ‘서민금융 잇다’·교육포털 통합⋯대출·상담 한곳에서 진행 고령자·장애인 접근성 품질인증⋯디지털 금융 문턱 낮
서민금융진흥원(서금원)이 휴면예금 지급 등 모바일 웹 금융거래에 키보드보안과 웹 백신·방화벽을 연동해 은행권 수준의 보안체계 구축을 추진한다. ‘서민금융 잇다’ 웹과 금융교육포털
카카오게임즈의 파트너스와 RINK 서비스 고객 140명의 개인정보가 외부로 유출됐다.
17일 카카오게임즈에 따르면 회사는 이달 12일 오후 10시44분 파트너스와 RINK 서비스에 대한 외부의 비정상적인 접근을 확인했다. 이후 조사 과정에서 14일 오전 0시50분 일부 고객 140명의 개인정보가 유출된 사실을 확인했다. RINK는 PC에서 실행 중인 게임
과학기술정보통신부와 한국인터넷진흥원(KISA)이 실시한 올해 상반기 사이버 위기대응 모의훈련에서 임직원 10명 중 4명 이상이 해킹메일을 열람한 것으로 나타났다. 10명 중 1명 이상은 악성코드에 감염됐다.
26일 과기정통부와 KISA는 명동 포스트타워 대회의실에서 강평회를 열고 2026년 상반기 사이버 위기대응 모의훈련 결과를 발표했다. 모의훈련은 5
“탈중앙화 서비스 겨냥, 북 강도 높은 공격 형태 중 일부”핵∙미사일 개발 자금으로 활용, 전세계 사이버 보안 위협 요소“국가 위협, 국가 대응 필요∙∙∙보안 본원적 경쟁력 확보 필수”
블록체인 서비스에서 상당한 액수의 암호화폐가 사라졌다. 일각에서는 북한 소행으로 의심되는 데다 주요 타깃이 한국이라는 점에서 국가 정보와 디지털자산을 지키기 위한 대책
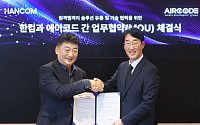
한컴이 웹 격리(RBI) 보안 전문기업 에어코드(AIRCODE)와 협력해 인공지능(AI) 업무환경의 보안 신뢰성을 강화한다. 이를 통해 ‘소버린 에이전틱 운영체제(Sovereign Agentic OS)’ 기업으로의 전환을 본격화하겠다는 전략이다.
한컴은 에어코드와 원격 웹 격리 보안 솔루션 ‘AirRBI(에어알비아이)’의 총판을 위한 업무협약(MOU)을
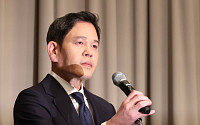
정용진 신세계그룹 회장이 스타벅스코리아의 ‘탱크데이’ 마케팅 논란과 관련해 대국민 사과 후, 신세계그룹이 내부 조사 결과를 공개했다. 담당 임직원들의 고의성을 입증할 명확한 근거를 찾지 못했다면서도, 리스크 관리 체계의 심각한 결함을 인정하고 관련자 전원을 직무 배제했다.
전상진 신세계그룹 경영총괄 부사장은 26일 오전 서울 강남구 조선팰리스에서 열린
폴라리스오피스ㆍ핸디소프트ㆍ폴라리스AI, 차세대 보안 생태계 고도화 속도PQC 도입 확대… ‘문서 생성부터 물리적 산업 현장까지’ 전방위 보안HNDL 등 양자컴퓨팅 위협 선제 대응… 공공ㆍ금융ㆍ기업 시장 선점 조준
폴라리스그룹이 양자컴퓨팅 시대의 핵심 해법으로 부상한 ‘양자보안’을 전 계열사의 핵심 플랫폼에 이식하며 차세대 업무 인프라 시장 선점에 나선
네이버 이용자들에게 방송미디어통신위원회를 사칭한 과태료 사전통지 허위 공문이 발송되고 있어 이용자들의 각별한 주의가 요구된다. 출처가 불분명한 이메일과 특정 사이트에서 개인정보 입력 등을 유도하는 경우 해당 버튼을 누르지 말고 정보 입력도 하지 말아야 한다.
19일 방송미디어통신사무소는 최근 방미통위 누리집에 게시된 과태료 사전통지 공시송달 내용을 도
중소벤처기업부와 경찰청, 한국인터넷진흥원(KISA)은 국내 중소기업을 겨냥한 신종 랜섬웨어 ‘미드나이트’와 ‘엔드포인트’ 감염 공격이 확인됨에 따라 보안 권고문을 배포하고 각별한 주의를 당부했다고 16일 밝혔다.
이번 랜섬웨어는 정보기술(IT) 시스템 구축·유지보수 업체를 먼저 침해한 뒤 이를 통해 고객사로 확산하는 방식이 특징이다. 피해는 주로 중소
빗썸은 최근 확산하고 있는 신종 피싱 수법 ‘클릭픽스(ClickFix)’와 정보 탈취형 악성코드 ‘인포스틸러(Infostealer)’에 대한 이용자 예방 수칙을 안내했다고 9일 밝혔다.
이번 안내는 이용자 보호 강화를 위해 이달부터 매월 정기적으로 진행하는 보안 캠페인의 일환이다. 빗썸은 월별 주요 보안 이슈를 선정해 예방 수칙과 대응 방법을 순차적으
금융감독원이 대부업체를 사칭해 코인 송금을 유도하는 사기 메일이 퍼지고 있다며 소비자경보를 발령했다.
금감원은 27일 대부업체를 사칭한 피싱 이메일이 유포되고 있다며 금융소비자에게 각별한 주의를 당부했다. 최근 일부 대부업체에서 해킹 사고가 발생해 상당수의 개인신용정보가 유출됐고 해커가 이를 악용해 사기 메일을 발송하고 있다는 설명이다.
해커들은 코인
빗썸은 6일 발생한 랜덤박스 비트코인(BTC) 오지급 사고와 관련해 보상 안내를 사칭한 피싱 메시지에 각별한 주의를 당부했다고 12일 밝혔다.
빗썸에 따르면 이번 보상 안내 메시지에는 URL 링크를 포함하지 않는다. URL이 포함된 문자나 메시지는 스미싱으로 간주해야 하며, 모든 보상 안내는 빗썸 고객센터를 통해서만 이뤄진다. 다른 번호로 발송된 안내는
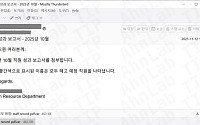
안랩이 최근 임직원 성과 보고서로 위장한 악성코드를 유포하는 피싱 메일을 발견하고 사용자 주의를 당부했다.
24일 안랩이 공개한 사례에서 공격자는 기업 인사팀을 사칭해 ‘직원 성과 보고서’라는 제목의 메일을 발송했다.
이번 피싱 공격은 인사 평가 관련 안내 메일이 잦아지는 연말연시를 노려 임직원의 경계심이 낮아진 틈을 파고든 것이 특징이다. 공격자는
SK텔레콤, KT, LG유플러스 등 통신 3사는 애플의 최근 iOS 26 업데이트를 통해 국내에서도 아이폰 RCS(리치 커뮤니케이션 셔비스) 메시징 서비스를 지원한다고 19일 밝혔다.
RCS는 문자메시지의 진화된 세계 표준 규격으로 그룹 채팅, 고품질 사진 전송, 읽음 확인·’입력 중’ 표시 등 보다 편리하고 풍부한 메시징 경험을 제공한다. 아이폰의 경우
미·중 무역 전쟁이 치열하게 전개되는 가운데, 중국 해커들이 미국 의회의 전자우편망까지 파고든 정황이 드러났다. 미국 연방수사국(FBI)과 의회경찰이 하원 미·중 전략경쟁특위 위원장 존 물레나(공화·미시간) 의원을 사칭한 사이버 공격에 대한 수사에 착수했다.
7일(현지시간) 월스트리트저널(WSJ)에 따르면 미국 하원 미·중 전략특위 직원들과 각종 무역
인사팀 사칭한 피싱 메일…기업 계정 정보 노린다첨부파일 클릭 시 공식 홈피와 비슷한 가짜 웹사이트 노출계정정보, 공격자 서버로 전송돼 2차 공격에 악용안랩 “기본 보안 수칙 준수만으로도 피해 예방 가능”
안랩은 11일 ‘급여 변동’, ‘이메일 수신 실패’ 등으로 위장한 피싱 메일에 대한 사용자 주의를 당부했다.
공개된 사례는 모두 사용자가 피싱 사이
최근 대부업체를 사칭한 사기 이메일이 확산하면서 금융당국이 소비자 주의를 당부했다. 특히 코인 거래를 하고 있지만 익숙하지 않은 시니어들은 각별한 주의가 필요하다.
29일 금융감독원에 따르면 금감원은 최근 일부 대부업체에서 해킹 사고가 발생해 개인(신용)정보가 유출된 뒤 이를 악용한 피싱 이메일이 유포되고 있다며 소비자경보 ‘주의’를 발령했다.
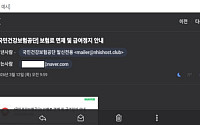
국민건강보험공단은 최근 공단을 사칭한 ‘보험료 면제 및 급여정지 안내’ 메일이 유포되고 있다며 각별한 주의를 당부했다.
해당 메일은 ‘[국민건강보험공단] 보험료 면제 및 급여정지 안내’라는 제목으로 발송됐으며, 메일 본문에 공단 상징체계(CI) 등을 포함해 공단이 보낸 공식 메일처럼 보이도록 꾸며져 있다. 특히 메일 안에 ‘확인하러 가기’ 버튼을 넣
고품격 시니어 라이프 미디어 '브라보 마이 라이프'가 독자들의 삶과 추억이 담긴 사연이나 사진을 모집한다.
'브라보 마이 라이프'는 이번 사연 공모를 통해 50~60대와 시니어 세대가 공감할 수 있는 다양한 콘텐츠를 제작할 계획이다. 수집된 사연이나 사진은 내부 심사를 거쳐 지면 기사 및 온라인 콘텐츠로 소개되며, 사연에 담긴 경험과 감정을
“탈중앙화 서비스 겨냥, 북 강도 높은 공격 형태 중 일부”핵∙미사일 개발 자금으로 활용, 전세계 사이버 보안 위협 요소“국가 위협, 국가 대응 필요∙∙∙보안 본원적 경쟁력 확보 필수”
블록체인 서비스에서 상당한 액수의 암호화폐가 사라졌다. 일각에서는 북한 소행으로 의심되는 데다 주요 타깃이 한국이라는 점에서 국가 정보와 디지털자산을 지키기 위한 대책
“명령어 복사·실행 요구는 의심해야”2채널 인증·해외 IP 차단 등 보안 기능 활용 권고감염 의심 시 비밀번호 변경·API 키 삭제 등 즉시 대응 필요
빗썸이 최근 확산하는 신종 피싱 수법 ‘클릭픽스(ClickFix)’와 정보 탈취형 악성코드 ‘인포스틸러(Infostealer)’에 대한 이용자 주의를 당부했다.
빗썸은 9일 이용자 보호 강화를 위해