대출모집인·업무지원 등 주변 시스템 노려…외부접점 보안관리 ‘빈틈’
동일 공격자 추정 사고 확산…증권업계도 연휴 비상근무
금융권이 정보보호 투자를 늘리고 각종 보안점검을 강화해왔지만 잇따른 침해사고로 실제 방어체계의 민낯이 드러났다. 보안에 얼마나 많은 돈을 쓰느냐보다 공격자가 파고들 수 있는 빈틈을 실제로 막고 있는지가 중요하다는 지적이다.
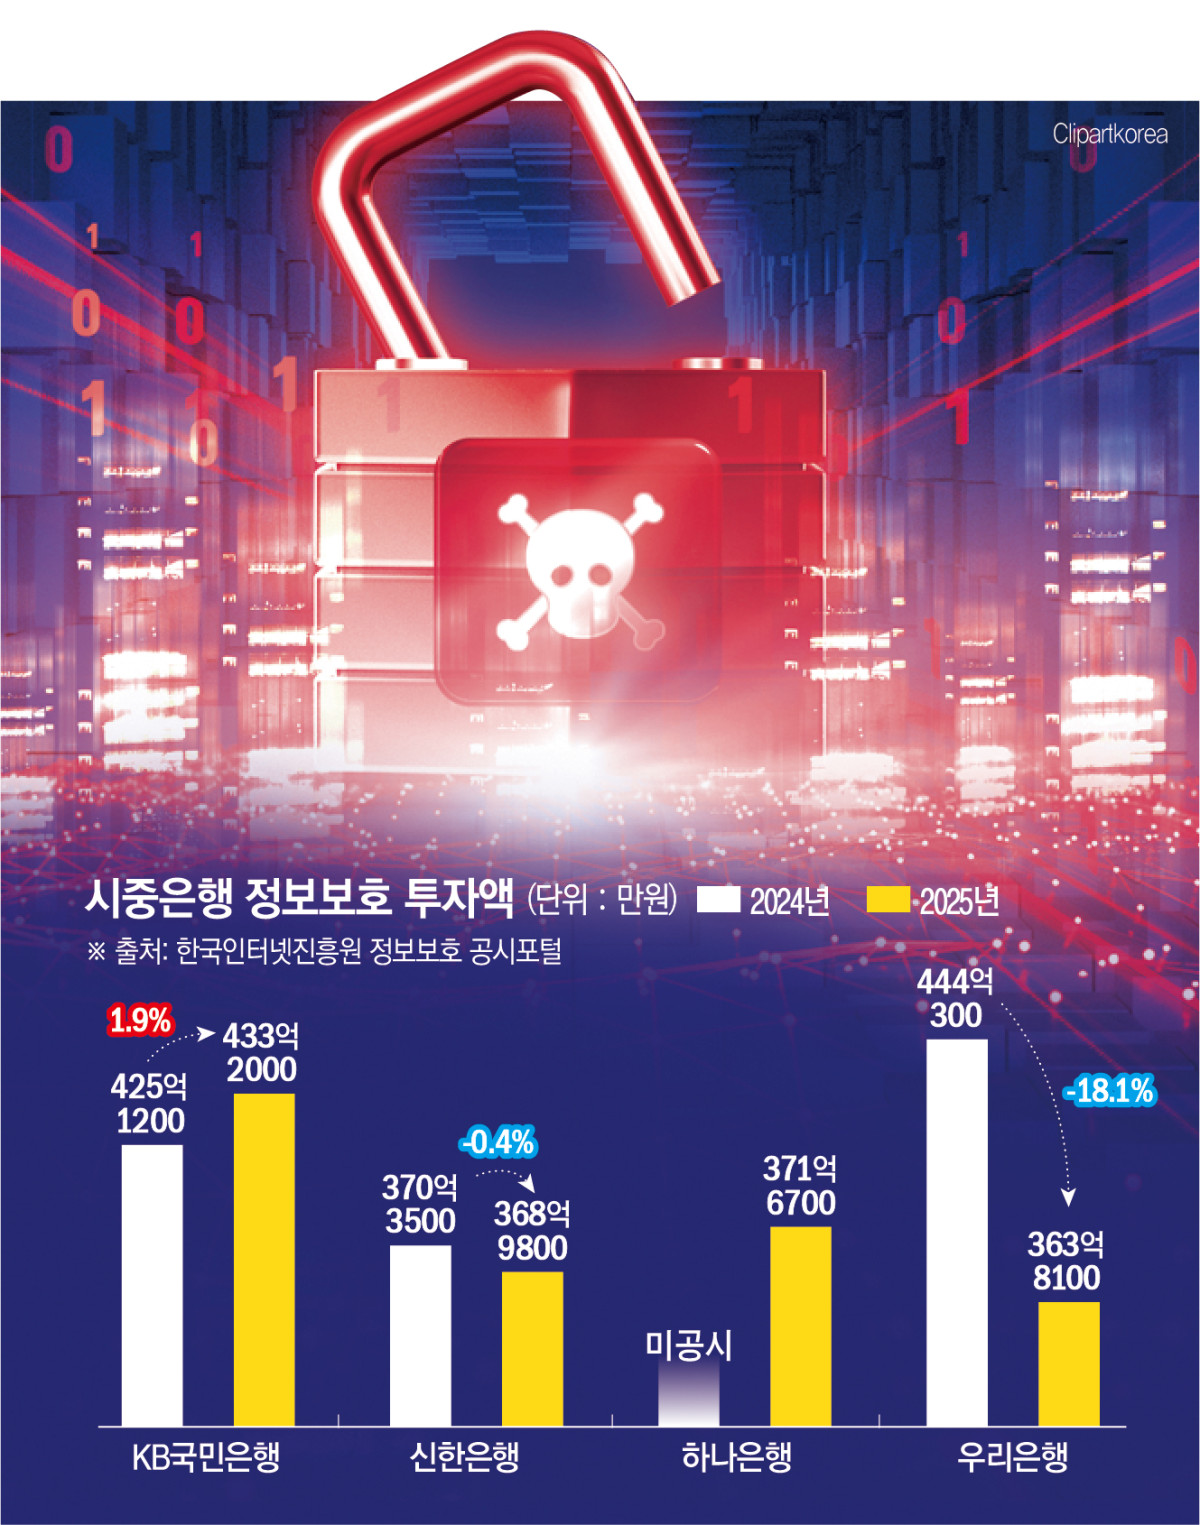
5일 한국인터넷진흥원(KISA) 정보보호 공시에 따르면 지난해 KB국민·신한·하나·우리은행 등 4대 은행의 정보보호부문 투자액은 총 1537억6600만원으로 집계됐다. 국민은행이 433억2000만원으로 가장 많았고 하나은행 371억6700만원, 신한은행 368억9800만원, 우리은행 363억8100만원 순이었다.
정보보호 투자에도 허점은 분명했다. 최근 사고는 보안 역량이 집중된 핵심 시스템이 아닌 외부 접점에서 발생했다. 대출모집인 조회서비스와 직원 업무지원 시스템, 외부 웹페이지 등이 잇따라 공격 경로가 됐다. 핵심망을 정면으로 뚫기보다 외부에 노출된 주변 업무 시스템의 빈틈을 파고든 셈이다.
2만5000여건의 정보유출이 발생한 신한은행 사고에서도 외곽 침투가 핵심 정보 유출로 이어졌다. 손명수 더불어민주당 의원실이 신한은행에서 제출받은 침해사고 보고서에 따르면 9월 28일 모바일 홈페이지 ‘M신한’에서 비정상 접근이 시작됐지만 은행이 이를 인지하기까지 15시간26분이 걸렸다. 공격자는 대출모집인 조회서비스에서 확보한 고객번호로 다른 서비스의 고객정보까지 빼냈다. 은행이 해외 인터넷주소(IP)를 차단했지만 공격은 다른 취약점을 통해 이어졌고, 최종 차단까지 약 30시간이 걸렸다.
파장은 금융권 전반으로 번지고 있다. 동일 공격자에 의한 것으로 추정되는 침해사고가 잇따르자 금융당국은 공격에 사용된 IP와 공격유형을 전 금융권에 공유했다.
모바일트레이딩시스템(MTS) 등 비대면 채널을 통해 대규모 고객 계좌·신원정보를 다루는 증권업계도 긴장감이 높아지고 있다. 아직 고객 정보 유출 등 피해 사례는 확인되지 않았지만 주요 증권사들은 연휴에도 비상근무 체제를 가동해 보안 체계 전반을 점검하고 있다. 삼성증권 관계자는 “금융당국이 공유한 공격 IP와 공격 유형을 토대로 차단·제한 조치를 완료했다”며 “추가적인 해킹 시도나 이상 징후가 있는지 지속해서 모니터링하고 있다”고 말했다.
그간 금융사들은 전자금융기반시설 취약점 분석·평가와 모의해킹, 수탁업체 관리 등 각종 점검을 실시해왔다. 문제는 금융권 디지털화로 외부 접점이 계속 늘고 있다는 점이다. 직원 모바일 업무와 대출모집인, 위탁업체, 외부 솔루션 등 금융회사와 외부를 잇는 연결 지점이 많아질수록 공격 표면도 넓어진다.
금융보안 업계 관계자는 “핵심 시스템에는 상대적으로 강한 보안 통제가 적용되지만 업무지원 시스템이나 외부·위탁 영역에서는 관리 수준에 차이가 생길 수 있다”며 “외부 접점이 늘어나는 만큼 개별 시스템뿐 아니라 시스템 간 연결 구조까지 보안 통제가 실제 작동하는지 점검할 필요가 있다”고 말했다.