예산 집행률은 74.5%→69.0%⋯“편성보다 실행이 중요”
AI 활용해 취약점 사전 진단⋯외부 접점 통제 강화 숙제
잇단 해킹과 개인정보 유출 사고에 4대 시중은행이 내년 정보보호 예산을 4000억원 가까이로 늘린다. AI를 활용한 위협 탐지와 외부 시스템 보안 강화에 투자를 집중할 방침이다. 다만 은행권의 정보보호 예산 집행률이 하락하고 있어 실제 투자 집행과 사고 발생 시 피해 복구 역량이 보안 강화의 성패를 가를 전망이다.
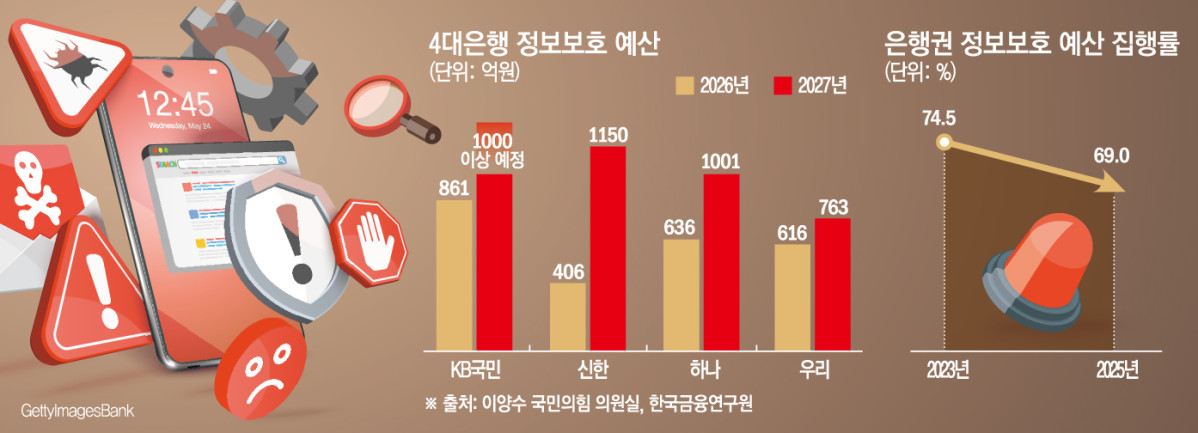
9일 국회 정보위원장인 이양수 국민의힘 의원이 4대 은행에서 제출받은 자료에 따르면 내년 정보보호 예산은 최소 3914억원으로 올해(2519억원)보다 55.4% 이상 늘어날 전망이다.
신한은행이 올해 406억원에서 내년 1150억원으로 183.3% 늘려 증가 폭이 가장 컸다. 하나은행은 636억원에서 1001억원으로 57.4%, 우리은행은 616억원에서 763억원으로 23.9% 증액한다. KB국민은행도 861억원에서 1000억원 이상으로 최소 16.1% 확대할 계획이다.
투자의 초점은 사후 대응에서 사전 예방으로 옮겨가고 있다. 해커의 침입 이후 피해를 확인하는 방식에서 벗어나 공격 징후와 보안 취약점을 조기에 찾아 차단하는 체계를 구축하겠다는 것이다.
다만 예산 확대가 곧 보안 수준 향상으로 이어지는 것은 아니다. 한국금융연구원이 이달 초 발간한 '금융보안 강화를 위한 규제체계 정비 방안'에 따르면 은행권 정보보호 예산 집행률은 2023년 74.5%에서 2025년 69.0%로 5.5%포인트(p) 하락했다. 예산을 늘리는 데 그치지 않고 계획한 보안 투자가 실제 집행으로 이어지도록 관리하는 것이 중요하다는 지적이다.
투자 규모 못지않게 보안체계의 실효성을 높이는 것도 과제다. 금융연구원은 최근 금융권 침해사고가 내부망과 연결된 외부 시스템을 집중적으로 겨냥했다는 점에 주목했다. 정상 이용자로 위장해 외부에 노출된 시스템에 접속하고 정보를 반복 조회하는 방식은 기존 내부망 중심의 보안체계만으로 차단하기 어렵다는 것이다.
특히 연구원은 사고 이전부터 관련 위협정보와 외부 노출 IT 자산에 대한 보안 권고가 공유됐지만 개별 금융회사의 선제 대응으로 충분히 이어지지 못했다고 지적했다. 이에 따라 외부 접점 관리와 접근권한 통제, 위협정보 공유를 강화하고 침해사고 발생을 전제로 한 탐지·보고·복구 체계를 구축해야 한다고 제언했다. 정보보호최고책임자(CISO)가 주요 보안 위험을 경영진에게 적시에 보고하고 의사결정에 참여할 수 있도록 책임체계를 정비할 필요성도 강조했다.
은행들은 AI를 활용한 보안체계 고도화에 속도를 내고 있다. 국민은행은 보안 전문인력을 확충하고 AI 기반 위협 대응체계를 강화할 계획이다. 신한은행은 AI를 활용한 보안 취약점 진단과 침해사고 탐지·대응 역량 강화를 내년 중점 과제로 제시했다.
하나은행은 생성형 AI로 신규 보안위협 정보와 관련 뉴스를 분석해 위협을 분류·탐지하는 체계를 강화한다. 우리은행은 기존 보안시스템을 AI 기반으로 고도화하고 대규모 보안정보를 실시간 분석해 이상 징후를 탐지·대응하는 지능형 보안관제 체계로 전환할 방침이다.
금융권 관계자는 "보안은 시스템을 한 번 도입하는 것으로 끝나는 것이 아니라 새로운 공격 유형과 취약점에 지속적으로 대응해야 하는 영역"이라며 "앞으로는 예산 규모보다 침해사고를 얼마나 신속하게 탐지하고 고객 피해를 최소화할 수 있는지가 은행의 보안 역량을 가르는 기준이 될 것"이라고 말했다.