22일 해킹에 따른 유출 확인…피해 규모 미공개
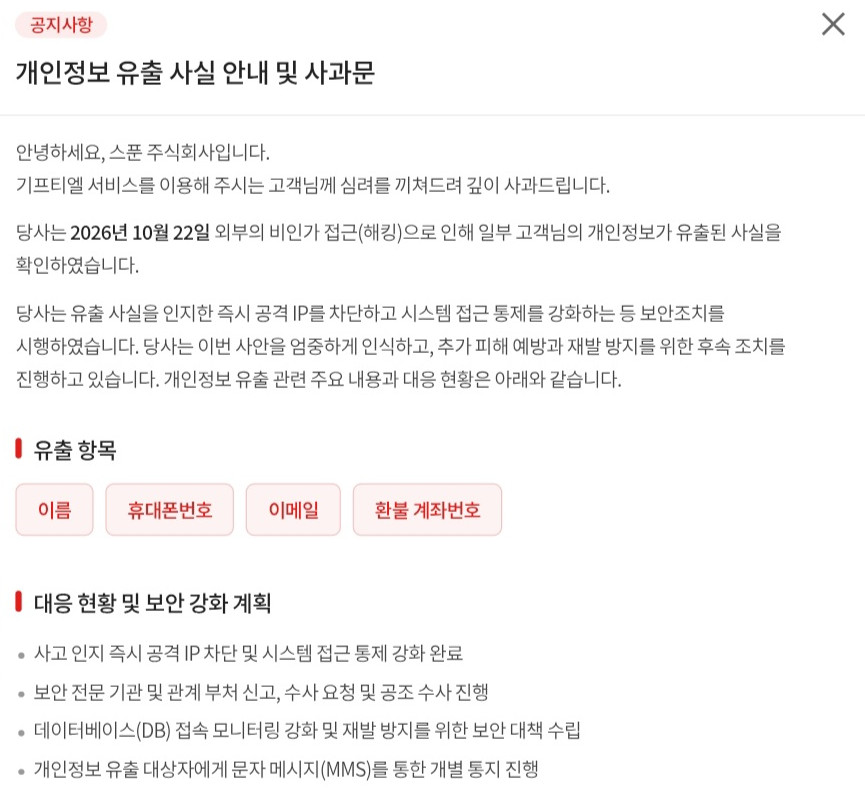
롯데그룹 계열 모바일 교환권 서비스 ‘기프티엘’에서 해킹으로 고객 개인정보가 유출됐다. 이름과 연락처에 이어 환불 계좌번호까지 유출 항목에 포함돼 2차 피해 우려가 나온다.
기프티엘 운영사 스푼은 25일 홈페이지에 사과문을 게시하고 "사흘 전 외부의 비인가 접근에 따른 일부 고객 정보 유출을 확인했다"고 밝혔다. 회사는 사고 인지 직후 공격에 사용된 IP를 차단하고 시스템 접근 통제를 강화했다고 설명했다. 유출된 항목은 △이름 △휴대전화번호 △이메일 주소 △환불 계좌번호 등 네 가지다. 스푼은 해당 고객에게 문자메시지(MMS)로 유출 사실을 개별 안내하고 있다.
스푼은 롯데그룹 광고 계열사 대홍기획의 100% 자회사로, 기프티엘을 통해 롯데리아와 엔제리너스 등 롯데 계열 브랜드의 모바일 교환권을 발행·판매한다. 기업의 판촉 경품과 임직원 복지 선물 등을 공급하는 B2B 서비스 ‘기프티엘비즈’도 운영한다. 이 플랫폼에서는 스타벅스·배달의민족을 비롯한 150여 개 브랜드의 상품 3000여 개를 취급한다. 회사는 관계 부처와 보안 전문기관에 사고를 신고하고 수사를 요청했다. 현재 관계기관과 유출 경위 등을 조사하는 한편, 데이터베이스(DB) 접속 감시를 강화하고 재발 방지 대책을 마련하고 있다.
회사는 유출 정보를 악용한 사기 피해를 막기 위해 출처가 불분명한 문자·이메일의 링크나 의심스러운 전화에 주의해 달라고 당부했다. 계좌번호를 이용한 금융사기가 의심되면 계좌정보통합관리서비스나 금융감독원 등을 통해 지급 정지와 계좌 점검 절차를 확인하고 이번 사고와 관련한 부정 사용이 의심되거나 피해가 발생하면 회사에 신고하도록 안내했다.
스푼은 접수된 피해 내용을 조사·검토한 뒤 관련 법령과 기준에 따라 후속 조치를 안내할 방침이다. 회사 측은 “고객의 소중한 정보를 안전하게 보호하지 못한 점에 깊이 사과드린다”며 “추가 피해를 막고 재발 방지에 힘쓰겠다”고 밝혔다.