KB국민은행은 해외법인 연계 데이터 익명화
우리·농협은행 등 AI 보안 체계 고도화에 총력
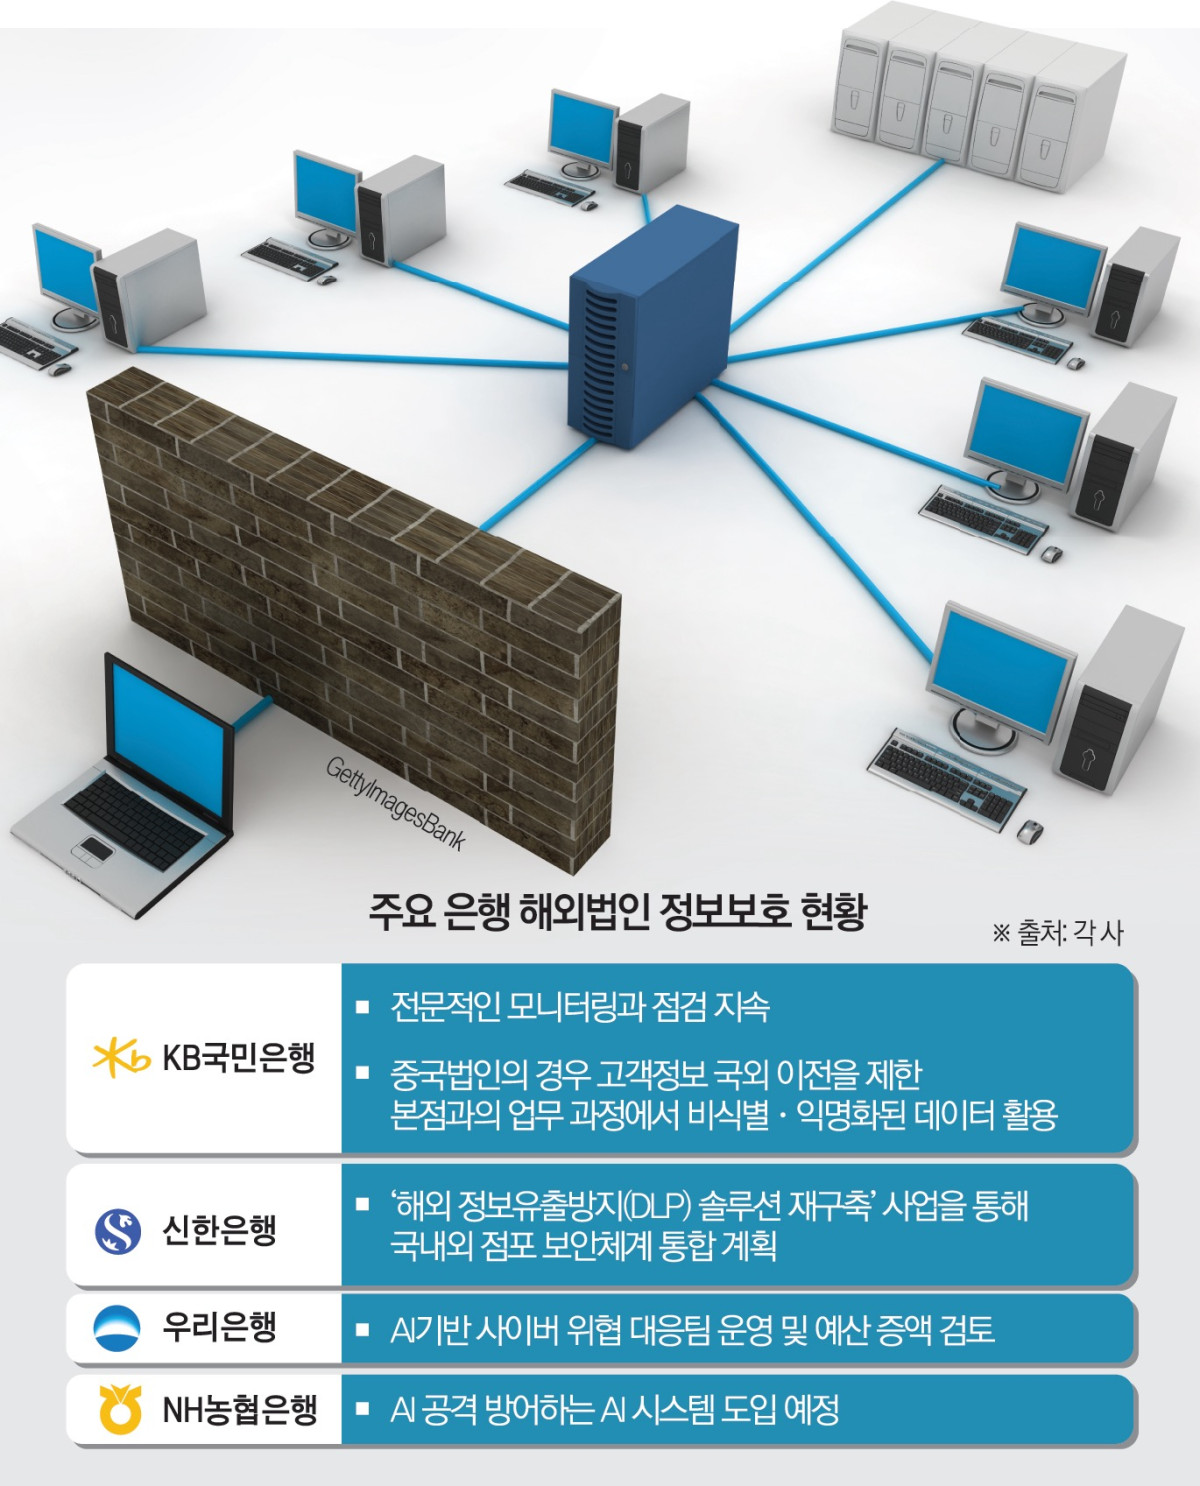
국내 금융권에서 AI 기반 해킹과 대규모 고객정보 유출 사고가 잇따르자 주요 시중은행들이 해외법인과 국외지점 보안망을 전면 재정비하고 나섰다. 국내외 점포의 보안체계를 하나로 묶고 AI 기반 탐지·대응 기술을 해외 부문까지 확장해 국경을 넘나드는 사이버 위협을 원천 차단하겠다는 구상이다.
14일 금융권에 따르면 신한은행은 해외 정보유출방지(DLP) 솔루션 재구축 사업에 전격 착수했다. 국내 본점과 해외 점포의 보안체계를 일원화해 단일한 보안 규정을 적용하는 ‘글로벌 표준 보안 모델’을 완성한다는 목표다. DLP는 고객정보 등 핵심 기밀 데이터의 외부 유출을 실시간 탐지하고 차단하는 보안 기술이다.
신한은행은 2021년 말 해외 20개국 현지법인과 지점을 아우르는 24시간 글로벌 통합보안관제 시스템을 구축한 바 있다. 이번 개편을 통해 기존 관제망에 정밀 데이터 유출 방지 기능을 덧씌우고 AI가 침해 위협을 스스로 분석·격리하는 지능형 보안관제센터(Agentic SOC)를 구현할 방침이다.
KB국민은행은 해외 진출국의 금융 규제와 사업 환경에 최적화된 맞춤형 보안체계를 가동하고 있다. 현지 법규에 따라 고객정보를 엄격히 분리하면서 본점과의 업무 연동에 필요한 암호화 조치를 병행하는 전략이다. 대표적으로 중국법인은 현지 개인정보 보호법령에 맞춰 고객정보의 국외 반출을 전면 차단하고 있다. 본점과 데이터를 주고받을 때도 특정 개인을 식별할 수 없도록 익명화 처리를 의무화했다.
국민은행 관계자는 “해외 점포를 대상으로 정기 보안 감사와 실시간 모니터링을 병행해 본점 수준의 내부통제를 유지하고 있다”고 설명했다.
우리은행과 NH농협은행은 해외 영업망의 AI 방어 역량을 키우는 데 집중하고 있다. 우리은행은 지난 7월 AI전환(AX) 보안팀을 신설하고 국내외 전산망을 대상으로 ‘AI 레드티밍’을 가동했다. 모의 해커가 실제 공격자 관점에서 AI 시스템의 보안 취약점을 사전에 찾아내 보완하는 방식이다. 해외 거점 점포에 대한 보안 투자와 전담 인력 파견도 늘리기로 했다.
농협은행은 ‘AI 공격은 AI로 막는다’는 기조 아래 차세대 보안 시스템 실증에 돌입했다. 올해 말 서버 이상행위 탐지시스템(EDR)을 해외 부문으로 넓히고 2027년 상반기 통합 위협 대응 체계를 구축한다. 특히 2027년 상반기에는 최신 해킹 기법을 가상 재현해 방어망의 실효성을 자동 검증하는 침투테스트(BAS) 시스템을 전격 도입할 계획이다.
은행권이 해외 보안 강화에 사활을 거는 이유는 글로벌 영업망이 점차 확대되고 있기 때문이다. 특히 해외법인은 현지 금융당국의 규제를 준수하는 동시에 국내 본점과 업무 시스템을 연계해 운영하는 만큼 국가별 규제에 부합하는 보안체계와 통합적인 위험 관리가 요구된다.
금융권 관계자는 “국내외 사이버 위협에 대한 경각심이 높아지면서 AI 보안 전문가와 화이트해커 등 전문인력 확보 등이 이뤄질 것으로 전망한다”고 말했다.