AI 취약점 탐색 위험까지 확인…가이드라인은 강제력 없어
반복되는 사후 점검 처방…“상시 모니터링·평가체계 필요”
금융권을 겨냥한 사이버 공격이 AI를 등에 업고 고도화하면서 금융당국의 보안 감독체계가 시험대에 올랐다. 당국은 외부접속 인프라의 취약성과 AI를 활용한 공격 가능성을 사전에 인지하고도 실효성 있는 예방책을 마련하지 못한 채 연쇄 침해사고를 맞았다. 이번에도 전 금융권 점검을 주문하면서 ‘사후약방문’식 대응의 한계가 드러났단 지적이 나온다.
5일 금융권에 따르면 금융당국은 최근 7개 금융회사에서 잇따라 발생한 침해사고를 계기로 전 금융권 긴급 점검에 착수했다. 사고발생 회사에 대한 현장 점검을 나서는 한편 검사 결과에 따라 취약 요인과 개선사례를 전 금융권에 알려 유사 사고가 재발되지 않도록 한단 계획이다.
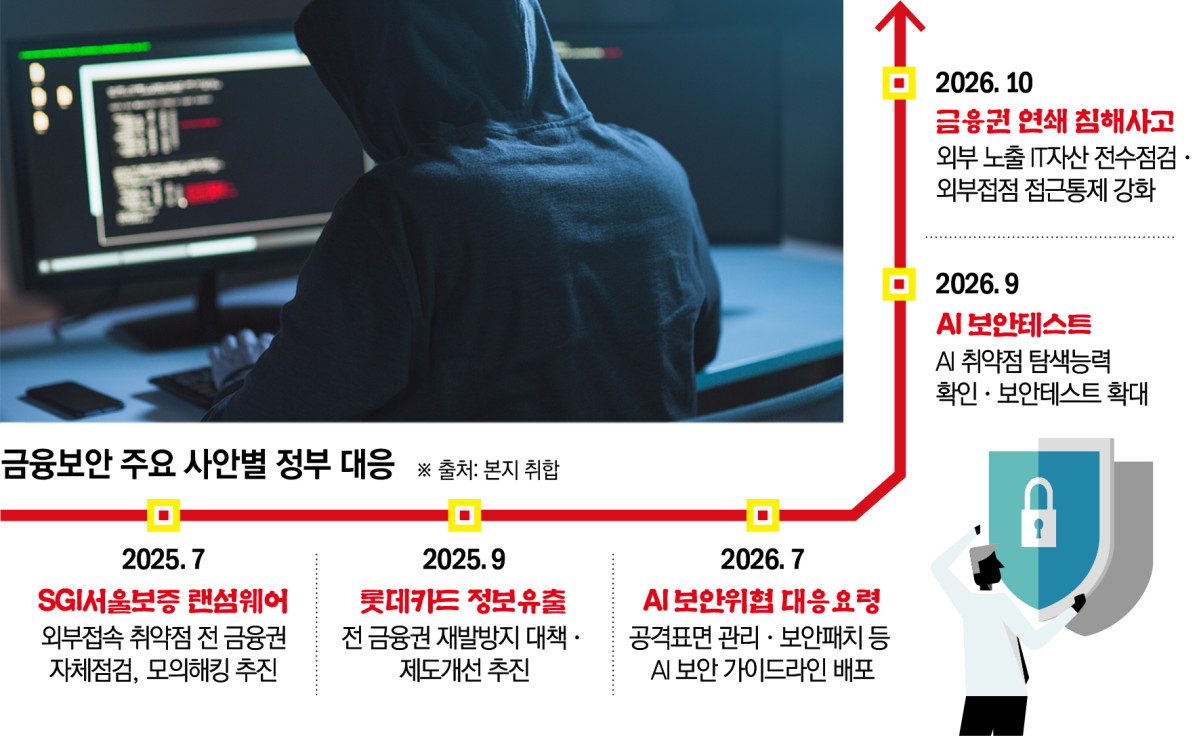
금융당국은 지난해 7월 SGI서울보증 랜섬웨어 사고 이후에도 전 금융권에 침해사고 대비태세 자체점검을 주문했다. 당국은 당시 외부접속 인프라의 보안 취약점을 악용한 침해사고가 증가하고 있다고 진단하고, 자체점검 결과를 토대로 현장점검과 검사를 거쳐 금융감독원·금융보안원의 테마검사와 블라인드 모의해킹까지 추진하기로 했다. 두 달 뒤 롯데카드 정보유출 사고가 터졌을 때도 전 금융권 재발방지 대책과 근본적인 제도개선을 예고했다.
AI를 활용한 해킹 위험도 당국의 대응 범위였다. 금융위는 올해 7월 AI를 활용한 취약점 탐색과 자동화된 침투 시도 등에 대비한 AI 보안 가이드라인을 금융권에 배포했다. 다만 이를 준수하지 않아도 제재 등 불이익은 없었다. 지난달에는 AI 보안테스트를 통해 수백만~수천만 라인의 소스코드를 수 시간 내 분석하고 기존 취약점을 광범위하게 찾아낼 수 있다는 점까지 확인, 테스트 참여 대상을 확대하는 등 후속 대응에 나섰다.
문제는 반복되는 경고와 대책에도 현장의 보안 허점을 제대로 걸러내지 못했단 점이다. 당국이 외부접속 인프라의 취약성부터 AI를 활용한 공격 가능성까지 사전에 파악했지만, 이번 사고에서도 본인확인과 접근통제, 알려진 취약점에 대한 조치 등 기본적인 보안통제에서 허점이 드러났다.
그런데도 당국이 꺼내 든 우선 처방은 이번에도 전 금융권 점검이다. 외부에 노출된 IT자산과 서비스를 빠짐없이 파악하고 외부접점의 접근경로를 재점검하도록 하는 한편 AI 보안테스트 참여 확대와 ‘AI 공격은 AI로 방어하는’ 체계 구축을 주문했다. 위험요인을 제시하고 금융회사에 자체점검을 요구하는 데서 나아가 실제 개선 여부를 지속적으로 확인하는 감독체계가 필요하다는 지적이 나오는 배경이다.
이성엽 고려대 기술경영전문대학원 교수는 “현재 보안체계는 체크리스트를 바탕으로 특정 시점에 요건을 갖췄는지를 판정하는 방식”이라며 “사고가 난 뒤 미비점을 따지는 데 그치지 않고 상시적으로 모니터링하고 평가·개선하는 체계로 가야 한다”고 말했다. 이어 “AI를 활용한 새로운 공격 가능성까지 거론되는 만큼 다양한 공격 방식에 대비한 상시 모니터링과 더 적극적인 점검체계가 필요하다”라고 강조했다.