전문가들 “보이스피싱·명의도용 등 악용 우려…상시 검증·연결위험 관리 강화해야”
금융권을 겨냥한 잇단 해킹으로 개인정보가 유출되면서 보이스피싱과 스미싱 등 2차 피해 우려가 커지고 있다. 전문가들은 연소득과 대출한도, 주민등록번호 등 금융·신원정보까지 빠져나간 만큼 유출 정보의 악용을 막는 동시에 외부 접점의 위험을 상시 점검하는 보안체계로 전환해야 한다고 제안한다.
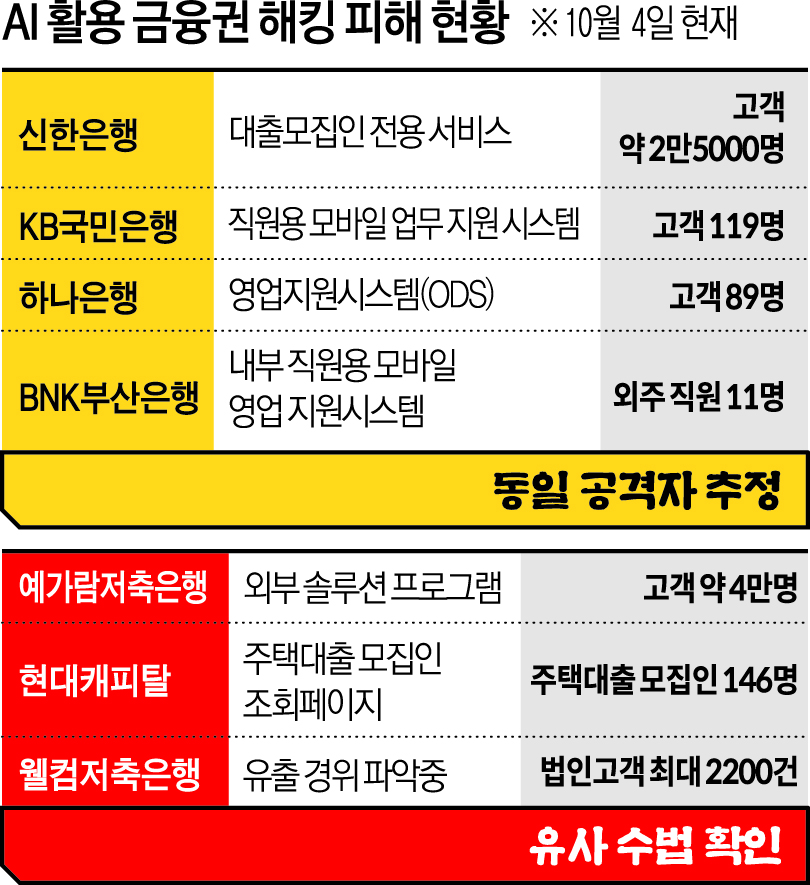
5일 금융권에 따르면 신한은행 2만5729명과 예가람저축은행 약 4만 명 등을 포함해 7곳의 금융회사에서 개인 약 6만6000명의 정보가 유출됐다. 특히 신한은행에서는 이름과 휴대전화번호뿐 아니라 연소득과 산출 대출한도 등이 빠져나갔다. 일부에는 주민등록번호와 연계정보(CI)도 포함됐다.
이성엽 고려대 기술경영전문대학원 교수는 “금융사는 고객 자산을 직접 관리하는 만큼 정보가 유출되면 계좌 탈취 등 금전적 2차 피해로 이어질 가능성이 있다”며 “보이스피싱도 결국 개인정보를 먼저 확보한 뒤 시작되는 만큼 금융정보 유출은 다른 업종보다 위험성이 크다”고 말했다.
실제 금융정보와 신원정보가 결합되면 보이스피싱·스미싱뿐 아니라 명의도용, 계정탈취 시도, 대출·카드 사칭 사기 등에 악용될 수 있다. 여기에 추가 인증정보나 기존에 유출된 다른 개인정보까지 결합되면 피해자의 금융상황을 반영한 정교한 사기에 활용될 위험도 커진다.
사이버공격이 고도화하면서 금융권 보안체계도 사고가 난 뒤 취약점을 보완하는 방식에서 위험을 상시 점검·검증하는 방향으로 바뀌어야 한다는 필요성이 제기된다. 금융보안원은 올해 6월 발간한 ‘디지털 파이낸스 인사이트’에서 AI 등 사이버위협 고도화에 맞춰 규정 준수 중심의 보안에서 금융회사가 위험을 스스로 진단하고 대응하는 체계로 전환할 필요가 있다고 밝혔다.
인터넷에 노출된 웹페이지와 업무지원 서비스가 공격 경로가 된 만큼 외부 접점의 접근권한을 최소화하고 접속 행위와 이상징후를 상시 확인하는 통제체계를 강화할 필요가 있다는 지적도 나온다. 금융서비스 간 연결성이 높아진 만큼 관련 위험을 지속적으로 관리할 필요가 있다는 것이다.
서병호 한국금융연구원 선임연구위원은 “개별 시스템의 침입을 막는 데 그치지 않고 유출된 정보가 다른 정보와 결합돼 추가 피해로 이어지는 위험까지 상시적으로 관리하는 체계가 필요하다”며 “특히 금융정보가 다른 개인정보와 결합될 경우 보이스피싱이나 명의도용 등 2차 피해로 악용될 가능성도 커지는 만큼 유출 이후 단계까지 관리해야 한다”고 강조했다.