2912개사 1차 평가 마쳤지만 해킹으로 이의신청 막혀금융위 특정감사 착수⋯조직·업무체계 전반 쇄신 요구
금융보안원 해킹 사고로 정보보호 상시평가 시스템이 일주일 넘게 중단되면서 금융회사들의 평가 결과 이의신청 절차에 차질이 발생하고 있다. 올해 평가 대상인 2912개사의 1차 평가는 마쳤지만 시스템 정상화 시점이 불투명해 별도의 업무 처리 방안을 검
박상원 금융보안원장이 최근 발생한 금융보안원 해킹 사고에 대해 공식 사과하고 사고 원인 규명과 재발 방지 대책 마련을 약속했다.
박 원장은 12일 서울 여의도 콘래드호텔에서 열린 '금융정보보호 컨퍼런스(FISCON 2026)'에서 "9일 자체 평가 시스템에서 발생한 정보 유출 사고로 국민과 금융권 관계자 여러분께 큰 심려를 끼쳐드린 점 사과드린다"고 밝
48개 금융사 자료 파일 130여 개 유출 추정…금융보안원장 공식 사과
금융위원회가 해킹으로 금융회사 직원의 개인정보가 유출된 금융보안원을 대상으로 다음 주 특정감사에 착수한다.
12일 금융당국에 따르면 금융위와 금융감독원은 금융보안원에서 현장점검을 벌여 사고 경위를 조사하고 있다. 금융위는 16일부터 전문가와 유관기관이 참여하는 특정감사를 진행할 방침
금감원 사칭 계정으로 접근⋯금융회사 40여곳 관련 자료 유출금융위·금감원 현장 점검⋯사이버수사대, 공격에 쓰인 IP 추적유출 정보 악용 우려⋯금융보안원 “2차 피해 발생할 경우 배상”
금융권의 사이버 보안을 책임지는 금융보안원이 정작 자체 시스템의 보안에 허점을 드러냈다. 금융회사들이 제출한 민감한 평가자료를 관리하면서도 금융감독원 관계자를 사칭한 계정에
교보증권은 금융권 중소형사 중 선도적인 정보보호 체계를 구축하며 고객 신뢰를 최우선으로 하는 보안 강자로 자리매김하고 있다. 금융위원회가 실시하는 ‘정보보호 상시평가’에서 2년 연속 최고 등급인 S등급을 획득하며 정보보호 수준을 인정받았다.
교보증권이 이룬 성과의 핵심 배경으로는 ‘선제적 대응’이 꼽힌다. 대표적 산물은 생성형 인공지능(AI) 보안체계
신한투자증권은 금융투자업권에서 정보보호 체계를 가장 먼저 제도화한 하우스 중 하나로, 업권의 기준점을 써 내려가고 있다는 평가를 받는다. 금융투자업 특성에 맞춘 선제적 보안 투자와 투명한 정보 공개를 통해 고객 신뢰를 꾸준히 높여온 점이 특징이다.
정량·정성 관리체계도 두텁게 구축했다. 신한투자증권은 국내 정보보호 및 개인정보보호 관리체계 인증(ISMS
케이뱅크가 정보보호 분야 공인 인증 자격을 이어가며 Tech(테크) 리딩 뱅크로 발돋움 하고 있다.
케이뱅크는 개인정보보호와 시스템 강화로 쌓은 정보보호 분야 역량이 대외적인 입증을 받았다고 23일 밝혔다.
케이뱅크는 지난 5월말 금융보안원의 ‘정보보호 및 개인정보보호 관리체계 인증(ISMS-P)’을 2017년 이후 3번째로 획득했다.
ISMS-P
토스증권이 2023년 정보보호 대상 시상식에서 과학기술정보통신부 장관상인 대상을 수상했다고 7일 밝혔다.
올해로 22회를 맞은 정보보호 대상은 한 해 동안 가장 정보보호 대응을 잘한 개인과 단체에 주어지는 최고 권위의 상으로, 과기부가 주최하고 한국정보보호산업협회와 한국인터넷진흥원이 주관한다.
2021년 서비스를 시작한 토스증권은 ‘투자하면 떠오르는
NH투자증권은 글로벌 국제표준 인증기관인 DNV의 심사를 통해 국제표준화기구(ISO)가 제정한 국제 개인정보보호 경영시스템 표준인 ‘ISO 27701’ 인증을 획득했다고 17일 밝혔다.
이 인증은 개인정보 수집 및 처리, 시스템 안정성 등 유럽 개인정보보호법(EU-GDPR)에서 요구하는 총 8개 분야 49개 관리 기준을 모두 충족해야만 취득할 수 있다.
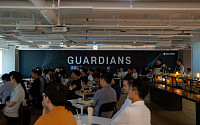
토스증권이 정보보호 우수 사례를 소개하는 제1회 금융 보안 컨퍼런스 ‘가디언(Guardians)’를 개최했다고 29일 밝혔다.
토스증권 본사에서 25일 진행된 이번 컨퍼런스에서는 토스증권이 의무사항을 넘어 최고의 정보보호 관리체계를 이루어 내기까지의 우수사례를 발표했다. 정보보호 관리체계를 시작으로 보안 취약점 점검 방법, 보안위협에 대한 예방 및 대
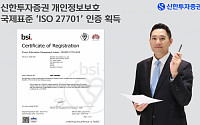
신한투자증권은 글로벌 국제표준 인증기관인 영국표준협회(BSI)의 심사를 통해 국제표준화기구(ISO)가 제정한 국제표준 개인정보보호 경영시스템 ‘ISO 27701’ 인증을 획득했다고 24일 밝혔다.
9월 개정되는 개인정보보호법 시행과 마이데이터 서비스 등 대내외 환경을 고려한 개인ㆍ신용정보 관리체계 강화 목적이다.
개인정보보호 국제표준 ISO 2770
신한투자증권은 지난달 30일 정보보호 공시 종합 포털을 통해 정보보호 현황을 자율 공시한 데 이어 10일 정보보호 상시평가에서 3년 연속 최고등급을 받았다고 11일 밝혔다.
정보보호 공시는 정보보호산업진흥법에 따라 기업의 정보보호 투자, 인력, 인증 등의 현황을 이해관계자들에게 제공하는 제도다. 기업 정보보호 책임과 신뢰도를 높여주는 목적으로 2022
신한금융투자는 증권업계 유일하게 정보보호(2021년 말 기준)를 자율 공시했다고 12일 밝혔다.
정보보호 공시는 정보보호산업진흥법에 따라 기업의 정보보호 투자·인력·인증 등의 현황을 소비자, 고객, 국민, 주주, 기업관계자 등 이해관계자들에게 제공해 기업 정보보호 책임 및 신뢰도를 높이는 제도다. 올해부터 598개 기업을 대상으로 의무 시행하고 있다.
주택금융공사(HF)는 개인정보보호위원회가 주관한 ‘2021년 공공기관 개인정보 관리수준 진단‘에서 3년 연속 ‘최고등급‘을 달성했다고 13일 밝혔다.
개인정보보호위원회가 주관하는 ‘공공기관 개인정보 관리수준 진단‘은 정부부처 및 산하 공공기관 등 795개 기관을 대상으로 해마다 △개인정보 관리체계 구축 △개인정보 보호 대책 수립 △개인정보 침해사고 대
금융위원회는 금융권이 활용·관리하는 개인 신용정보의 보호 실태를 총체적으로 점검하는 정보보호 상시 평가제를 도입한다고 6일 밝혔다.
금융회사 등은 신용정보 보호 실태를 연 1회 금융당국에 제출해야 하는데 최근 데이터 종류와 양이 많아지고 활용 방식이 다양해져 정보보호 체계를 정비할 필요성이 높아졌다.
금융위는 은행, 카드, 보험, 금융투자, 상호금