기업별 장비 규모 따라 침해 여부 확인에 시일 소요방화벽 24대 관리자 권한 탈취…국내 피해 여부 불분명
웹사이트 개발에 쓰이는 프로그래밍 언어 'PHP'의 보안 취약점을 악용한 해킹 공격이 여러 국가에서 확인됐지만 국내에서는 관련 침해사고 신고가 한 건도 접수되지 않은 것으로 조사됐다. 한국도 공격 대상으로 지목된 데다 취약 장비가 상당수 존재하는 것으
개인정보보호위원회가 교육 서비스 기업 대교에 개인정보 안전조치 위반으로 32억원의 과징금을 부과했다.
개인정보보호위원회(개인정보위)는 28일 전체회의를 열고, 개인정보 보호 법규를 위반한 대교와 의료인 영훈의료재단에 대해 총 38억8500만원 규모의 과징금을 부과하고 시정명령 및 공표명령을 하기로 의결했다고 밝혔다.
조사에 따르면, 신원 미상의 해
정부·금융기관 우선 표적…북한 배후 여부는 추가 검증 필요
전 세계 웹사이트에 널리 쓰이는 프로그래밍 언어 ‘PHP’의 보안 취약점을 이용해 대규모 사이버 공격을 준비하는 정황이 포착됐다. 북한 해킹조직 라자루스와 연계됐을 가능성이 제기됐지만 직접적인 연결 증거는 확인되지 않았다.
24일 보안업계에 따르면 싱가포르 사이버보안 기업 사이퍼마(CYFIRMA
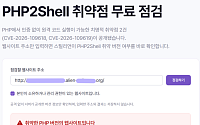
과학기술정보통신부와 한국인터넷진흥원(KISA)은 PHP 취약점과 관련해 국내 기업·기관에 즉각적인 보안 업데이트를 당부한 가운데 AI 보안 전문기업 스틸리언이 웹사이트 주소(URL) 입력만으로 ‘PHP2Shell’ 취약점의 영향 여부를 점검할 수 있는 무료 온라인 서비스를 공개했다.
스틸리언은 홈페이지 내 전용 페이지에 접속해 점검 대상 웹사이트의 주소
개인정보보호위원회가 2025년 개인정보 유출 기관·기업에 부과한 과징금·과태료는 약 1683억으로 나타났다. 전년 대비 172% 늘어난 수치다. 유출 신고 건은 전년 대비 45.6% 증가했으며 전체 유출 원인 중에서는 해킹이 가장 많았다.
15일 개인정보위와 한국인터넷진흥원은 이같은 내용이 담긴 '2025년 개인정보 유출 신고 동향 및 조사·처분 사례'
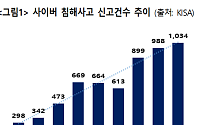
상의·김앤장 세미나서 지적…사이버 침해 신고 4년 새 3.5배 급증국내 기업 80% ‘초기 단계’…AI 활용한 지능형 공격 대응 역량 부족법·규제·기술·조직 아우르는 전사적 보안 체계 필요성 제기
인공지능(AI)을 활용한 해킹이 빠르게 확산되면서 국내 기업들의 사이버보안 대응 역량이 시험대에 올랐다. 공격 방식은 정교해지고 있지만 기업의 준비 수준은 여전
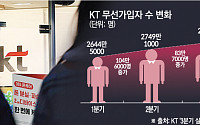
KT가 펨토셀 관련 서버가 악성코드에 감염됐는데도 은폐한 사실이 드러나면서 위약금 면제 요구가 높아지고 있다. SK텔레콤 해킹 사태로 무선가입자 수 순증 효과를 본 KT가 위약금을 면제하게 되면 대규모 가입자 이탈이 불가피하다. KT는 민관합동조사단의 조사 결과에 따라 위약금 면제 여부를 결정하겠다는 입장이다.
10일 과학기술정보통신부에 따르면 KT는
KT가 펨토셀 관련 서버에서 악성코드를 발견하고도 은폐한 사실이 뒤늦게 드러났다. 민관합동조사단은 KT 침해사고 조사 과정에서 지난해 악성코드 침해사고 발생 사실을 비롯해 펨토셀 관리 및 내부망 접속 인증 과정의 취약점을 발견했다고 6일 밝혔다.
이날 최우혁 과학기술정보통신부 네트워크정책실장은 정부서울청사에서 열린 ‘KT 침해사고 중간결과 발표’ 브리핑
KT의 침해사고를 조사하고 있는 민관합동조사단이 지난해 KT에 악성코드 침해사고가 발생했지만 이를 신고하지 않고 자체 처리한 사실을 새롭게 확인했다. 이는 정보통신망법 상 3,000만원 이하 과태료 부과 대상이다.
최우혁 과기정통부 네트워크정책실장은 6일 정부서울청사에서 열린 'KT 침해사고 중간결과 발표' 브리핑에서 "서버 포렌식 분석 등을 통해 과거
악성코드 최초 설치 시점은 2022년 6월이름·생년월일 등 개인정보 임시 관리 서버도 감염총 23대 서버에서 25종 악성코드 발견돼로그 없는 2022~2023년 유출 여부는 미확인정부 “은폐·축소 없다⋯전례 없는 고강도 조사할 것”
최근 해킹 사고로 SK텔레콤에서 모바일 가입자 식별번호(IMSI) 2695만7749건이 유출된 것으로 드러났다. 모바일
최근 해킹 사고로 SK텔레콤에서 유출된 유심 정보의 규모가 총 9.82GB 분량, 가입자 식별키(IMSI) 기준 2695만7749건에 달하는 것으로 드러났다. 이는 SK텔레콤의 가입자와 알뜰폰 이용자를 합친 전체 고객 2500만 명을 상회하는 수준이다.
SK텔레콤 침해 사고를 조사 중인 민관합동조사단은 19일 서울 정부청사에서 SKT 침해 사고 2차
리눅스 서버 3만 대 4차례 점검…BPF도어 계열 24종·웹셸 1종 발견개인정보 일시 저장 서버서 IMEI 29만 건 포함 파일 확인유심 정보 9.82GB·IMSI 2695만 건 유출…자료 유출은 아직 없어민관합동조사단, 개인정보위에 관련 사실 통보…서버 자료도 공유정부, 통신·플랫폼사 대상 보안 점검 TF 가동…피해 신고는 없어
SK텔레콤 침해사고
개인정보보호위원회는 12일 제6회 전체회의를 열고, 개인정보 보호 법규를 위반한 모두투어네트워크에 대해 총 7억 5720만 원의 과징금 및 과태료를 부과함과 동시에 공표명령 및 개선권고하기로 의결했다.
개인정보위는 지난해 7월 모두투어네트워크의 개인정보 유출 신고에 따라 조사한 결과 개인정보 보호법(보호법)에 따른 안전조치 의무와 개인정보 파기 및 유출
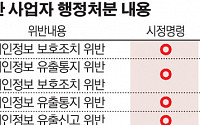
개인정보위 13일 제5회 전체회의안전조치 의무 위반 사업자 제재, 과징금 및 과태료 부과 의결2차 인증수단, 침입탐지·차단시스템 등 해킹 예방에 소홀
개인정보보호위원회는 13일 제5회 전체회의를 열고, 개인정보보호 법규를 위반한 참좋은여행, 루안코리아 및 디에이치인터내셔널에 대해 총 3억 3907만 원의 과징금과 1800만 원의 과태료를 부과하기로 의
올해 1월 개인정보 29만건 유출…전화번호·성명 등 26개 항목고객인증시스템에서 2018년 6월 유출 추정…불법 침입 취약해LG유플러스 “고객께 다시 사과…보안 강한 회사로 거듭날 것”
올해 1월 개인정보 유출사고가 발생한 LG유플러스에 과징금 68억 원과 함께 과태료 2700만 원이 부과됐다.
개인정보보호위원회는 12일 전체 회의를 열고 LG유플러
해킹으로 임직원의 메일 주소가 유출돼 다크웹에 게시된 LG유플러스가 과태료 처분을 받았다.
개인정보보호위원회는 28일 제16회 전체회의를 열고, 개인정보보호 법규를 위반한 8개 사업자에 과태료 부과 등을 의결했다고 밝혔다.
이번 조사는 해당 사업자들이 한국인터넷진흥원(KISA)에 개인정보 유출을 신고해 진행됐다. 조사 결과 2곳은 해킹으로, 6곳은 담
고객 개인정보 14만 건을 유출한 네이처리퍼블릭이 총 3120만 원의 과징금ㆍ과태료 처분을 받게 됐다.
네이처리퍼블릭은 정보통신망법 제28조 개인정보 보호조치 위반 행위로 과징금 2120만 원과 과태료 1000만 원을 부과 받았다. 개인정보처리시스템에 대한 접근통제와 암호화 등 보호조치가 이뤄지지 않았다는 이유다.
미상의 해커가 SQL 삽입 공격으로
카드사 개인정보 유출에 이어 이번엔 부동산 계약서 595만건이 해커에 의해 털렸다. 2004년부터 전국 부동산중개업소들이 작성한 계약서 데이터베이스(DB) 서버가 뚫린 것이다. 부동산 거래 계약서에는 매도자와 매수자의 주민등록번호를 비롯해 주소, 전화번호 등 신상과 관련한 정보와 부동산 대출 정보 등이 총망라돼 있다.
이 정보를 악용하면 주인 몰래 집
미래창조과학부는 한국인터넷진흥원이 보유하고 있는 사이버 보안 기술과 악성코드 데이터베이스(DB) 등을 민간에 전수해 정보보안업체를 본격 육성하겠다고 22일 밝혔다.
미래부는 27일 한국인터넷진흥원(KISA)에서 사이버 보안 기술이전 설명회를 열고 기술이전 신청서를 받는다. 민간에 전수할 정보보호 기술은 △MC파인더 △휘슬 △웹체크 △폰키퍼 등이다.
M