2009년~2020년 누적 고객 임시 데이터 유출…중복 회원 포함해킹 추정 기간 한 달 넘어…정확한 피해 규모·2차 피해 여부 조사
커피전문점 할리스가 멤버십 서비스에 사용하던 클라우드가 해킹돼 고객 개인정보 약 276만 건이 유출됐다. 해커가 가상화폐 채굴을 위해 클라우드에 비정상적으로 접근하는 과정에서 과거 멤버십 개편용 임시 데이터 파일이 외부로 빠
지난달 3일~이달 7일 해킹 추정…16일 유출 확인동일 계정 쓰는 다른 서비스도 비밀번호 변경 당부
커피전문점 할리스가 멤버십 고객 개인정보 유출 사고로 회원들에게 비밀번호를 즉시 변경해달라고 당부했다. 같은 아이디와 비밀번호를 사용하는 다른 서비스의 비밀번호도 변경하고, 출처가 불분명한 문자나 이메일의 링크를 누르지 말 것을 요청했다.
19일 커피업
커피 프랜차이즈 할리스에서 해킹 공격으로 인해 고객의 이름과 전화번호, 아이디, 비밀번호, 주소 등의 개인정보가 유출됐다.
할리스는 고객에게 “당사 멤버십 시스템에 인가되지 않은 접근이 발생해 개인정보가 유출된 사실을 16일 확인했다”는 내용이 담긴 개별메시지를 18일 발송했다.
할리스에 따르면 유출 사고는 9월 3일에서 10월 7일 사이 해킹을 통
단일종목 레버리지 ETF 거센 질타 예상AI 해킹에 5대 은행장 국감 증인 채택금융지주 지배구조 개선도 주요 쟁점
단일종목 레버리지 상장지수펀드(ETF) 도입 논란부터 금융권 연쇄 해킹, 금융지주 지배구조까지 금융권 주요 현안이 다음 주 국정감사 무대에 오른다. 고위험 금융상품에 대한 감독 실효성과 은행권 보안 관리 책임, 최고경영자(CEO) 선임 과정에
두 곳서 고객정보 580여명 유출 확인금감원, 앞서 유출된 예가람저축은행-웰컴저축은행 대상 현장점검 착수
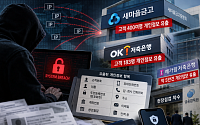
은행권에서 시작된 AI 해킹 공격이 제2금융권으로 확산하고 있다. 새마을금고와 OK저축은행에서도 잇따라 고객 개인정보 유출 사고가 확인됐다. 두 기관에서 유출된 고객정보는 총 580여명이다. 최근 은행권을 중심으로 발생한 해킹 피해가 상호금융과 저축은
금융감독원이 해킹 사고로 고객 개인정보가 유출된 예가람저축은행에 대한 현장점검에 착수한다.
13일 금융당국에 따르면 금감원은 이날 예가람저축은행을 찾아 해킹 사고 발생 원인과 개인정보 유출 경위, 사고 이후 대응 과정 등을 살펴볼 예정이다.
예가람저축은행은 지난달 30일 고객 개인정보가 저장된 서버에 신원 미상의 해커가 접근해 정보가 유출된 정황을 확
금융위원장 주재 긴급 점검회의…전 업권 협회장·사고 금융사 CEO 참석
금융당국이 금융권에서 개인정보 유출 등 보안사고가 잇따르자 전 금융업권 협회장과 침해사고가 발생한 금융사 최고경영자(CEO)를 긴급 소집한다.
3일 금융권과 금융당국에 따르면 금융위원회는 4일 오후 정부서울청사에서 금융권 보안사고 관련 긴급 점검회의를 개최한다. 이억원 금융위원장이
성명·생년월일·연락처 등 유출 정황…정확한 피해 규모 확인 중서비스 중단·외부 IP 차단 등 긴급조치…금융권 해킹 사고 잇따라
예가람저축은행이 해킹 공격을 받아 고객 약 4만명의 개인정보가 유출된 것으로 추정된다. 최근 국내 시중은행에서도 해킹에 따른 고객정보 유출 사고가 발생한 가운데 금융권 전반의 사이버 보안 우려가 커지고 있다.
3일 금융권에 따르
GS리테일은 개인정보 유출 관련 개인정보보호위원회(개보위) 과징금 발표에 “개인정보 유출 사고로 심려를 끼쳐드린 점에 대해 다시 한 번 사과드린다”고 31일 밝혔다.
GS리테일은 “당사는 사고 이후 보안 시스템과 관리체계를 전면적으로 점검하고 정보보호 수준을 강화해왔다”며 이같이 전했다.
이어 “주요 임원과 외부 전문가가 참여하는 ‘정보보안대책위원
주문 정보 API 통한 외부 비정상 접근…배송 정보 포함 건수는 2만1000여 건결제 정보·계정 비번은 유출 안 돼…KISA·개인정보위 자진 신고 및 경로 차단
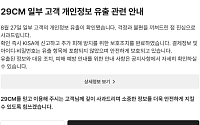
무신사가 운영하는 패션·라이프스타일 플랫폼 29CM에서 고객 개인정보 약 15만9000건이 유출됐다. 이 가운데 2만1000여 건에는 이메일 주소와 휴대전화번호, 배송정보 등이 포함된 것으로 확인
암호화된 비밀번호, 이름, 생년월일, 주소, 휴대전화 번호 등 유출
CU 편의점택배를 운영하는 BGF네트웍스에서 고객 개인정보가 유출됐다. 회사는 해킹 사실을 확인한 뒤 공격 IP를 차단하고 관계 기관에 신고했다.
6일 유통업계에 따르면 BGF네트웍스는 지난 4일 오후 3시30분께 신원 미상의 해커가 시스템에 비인가 접근해 고객 개인정보를 유출한 정황을
경기도 가평에 있는 한 골프장에서 10만여 명 이상의 고객 개인정보가 유출됐다.
대륭그룹 계열사 리앤리어드바이저스가 운영하는 리앤리컨트리클럽(리앤리CC)는 18일 홈페이지와 문자메시지 안내를 통해 “지난해 10월 21일 해커에 의해 홈페이지 내 악성코드가 삽입돼 고객님들의 개인정보가 유출된 것으로 확인했다”고 밝혔다.
리앤리CC는 17일 경찰청 안보
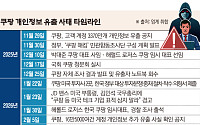
지난해 11월 20일, 4500개 계정의 개인정보가 무단 노출됐다고 밝혔다. 이후 열흘이 지나지 않은 11월 29일, 쿠팡은 4500건이 아닌 3370만 건의 고객 개인정보 유출 사실을 개인정보보호위원회에 보고했다. 쿠팡이 처음으로 개인정보 유출 사고를 발표한 날을 기점으로 '쿠팡 사태'는 27일 발발 100일을 맞는다.‘로켓배송 신화’를 쓰며 K이커머스
쿠팡서 유출된 개인정보 3370만개, 사실상 3번 이상 조회 당해미국 "차별적 조사" 우려에 한국정부 조사 정당성 주장 힘 실려
쿠팡에서 발생한 대규모 개인정보 유출 사건이 사태 발생 두 달을 넘기면서 예상보다 큰 유출 내용에 소비자 부담이 우려가 커지고 있다. 앞서 쿠팡에서 퇴사한 중국인 직원이 3370만 개의 고객 개인정보를 유출한 것도 모자라,
넥스트증권이 사내 정보 보호 캠페인인 ‘클린 데스크 캠페인’을 실시한다고 30일 밝혔다.
이번 캠페인은 사무 공간의 보안 취약 요소를 줄이고 업무 중 발생할 수 있는 정보 유출 위험을 예방하기 위해 마련됐다. 임직원이 일상에서 보안 수칙을 실천할 수 있도록 보안 문화를 정착시키는 것이 목적이다.
주요 점검 항목은 △PC 및 업무 시스템 비밀번호 메모
최근 이커머스 · 금융권의 잇따른 내부 정보 유출 사태로 기업들의 보안 경각심이 최고조에 달한 가운데, 폴라리스오피스가 이에 대한 강력한 해결책을 내놨다.
폴라리스오피스는 나스닥 상장사 아틀라시안(Atlassian)의 최상위 보안 솔루션 ‘아틀라시안 가드 프리미엄(Atlassian Guard Premium)’을 국내 시장에 정식 출시하고, 엔터프라이즈
하이브 자회사 위버스컴퍼니가 운영하는 팬플랫폼 '위버스'가 고객 개인정보를 무단 유출하고 사적인 목적으로 활용하고자 한 내부 직원의 행위를 확인, 재발 방지를 약속했다.
최준원 위버스컴퍼니 대표이사는 5일 오전 위버스 공지사항을 통해 "최근 위버스컴퍼니 내부직원이 타인의 개인정보를 무단으로 유출하고 사적인 목적으로 활용하고자 한 행위가 확인됐다"며 "
쿠팡, 피의자 노트북 자체 포렌식 사실 경찰 조사서 함구 경찰 "이례적 행동⋯수사에 지장 줬다면 엄중하게 책임"
쿠팡이 고객 개인정보 유출 사건을 자체적으로 조사해 결과를 발표한 가운데, 경찰이 해당 조사 과정에서 위법 행위가 있다면 엄중하게 책임을 묻겠다고 경고했다.
박정보 서울경찰청장은 29일 기자들과 만나 "쿠팡 측으로부터 넘겨받은 노트북 등
'범킴' 김범석 쿠팡 Inc 의장이 국내 3400만 고객 개인정보 유출 사태 한 달여 만인 28일 처음으로 사과 의사를 표명했다. 그러나 공식 입장문에도 "막중한 책임감 속 개인정보를 성공적으로 회수했다"고 자평하는 등 자신들의 잘못 대신 치적 홍보에 급급한 모습을 보이면서 쿠팡 사태 논란은 당분간 사그라들지 않을 것으로 보인다.
김 의장은 이날 입장문
대규모 정보 유출 사태에 대한 조사 결과를 직접 발표해 ‘셀프 조사’ 논란에 휩싸인 쿠팡이 정부의 지시에 따른 조사였다고 해명했다. 하지만 쿠팡의 선제적 대응이 오히려 사건 축소∙은폐 논란으로 번지면서 과징금 부과 규모가 커질 수 있다는 지적이 제기된다.
26일 쿠팡은 보도자료를 통해 "정보 유출자로부터 알게 된 새로운 사실, 진술서, 장비 등을 받은
미국 증권거래위원회(SEC)가 개인 투자자들을 위한 가상자산 커스터디 관련 보안 지침과 기본 사항을 제시했다. 지난 11일 금융 자산의 토큰화 허가와 함께 기존 금융 시스템이 온체인화됨에 따라 본격적인 투자자 교육에 나선 것으로 보인다.
SEC는 가상자산을 보호하기 위한 5가지 지침사항으로 ▲신중히 살펴보고 제3의 관리자를 선택할 것 ▲개인 보안 키와