국내 금융기관 대상 침해사고에서 활용된 것으로 알려진 오픈 소스 AI 보안 도구 ‘아르텍스’를 비롯해 최근 급격히 증가하고 있는 AI 기반 공격 도구들의 동작 방식과 위협 실체를 다룬 백서가 나왔다.
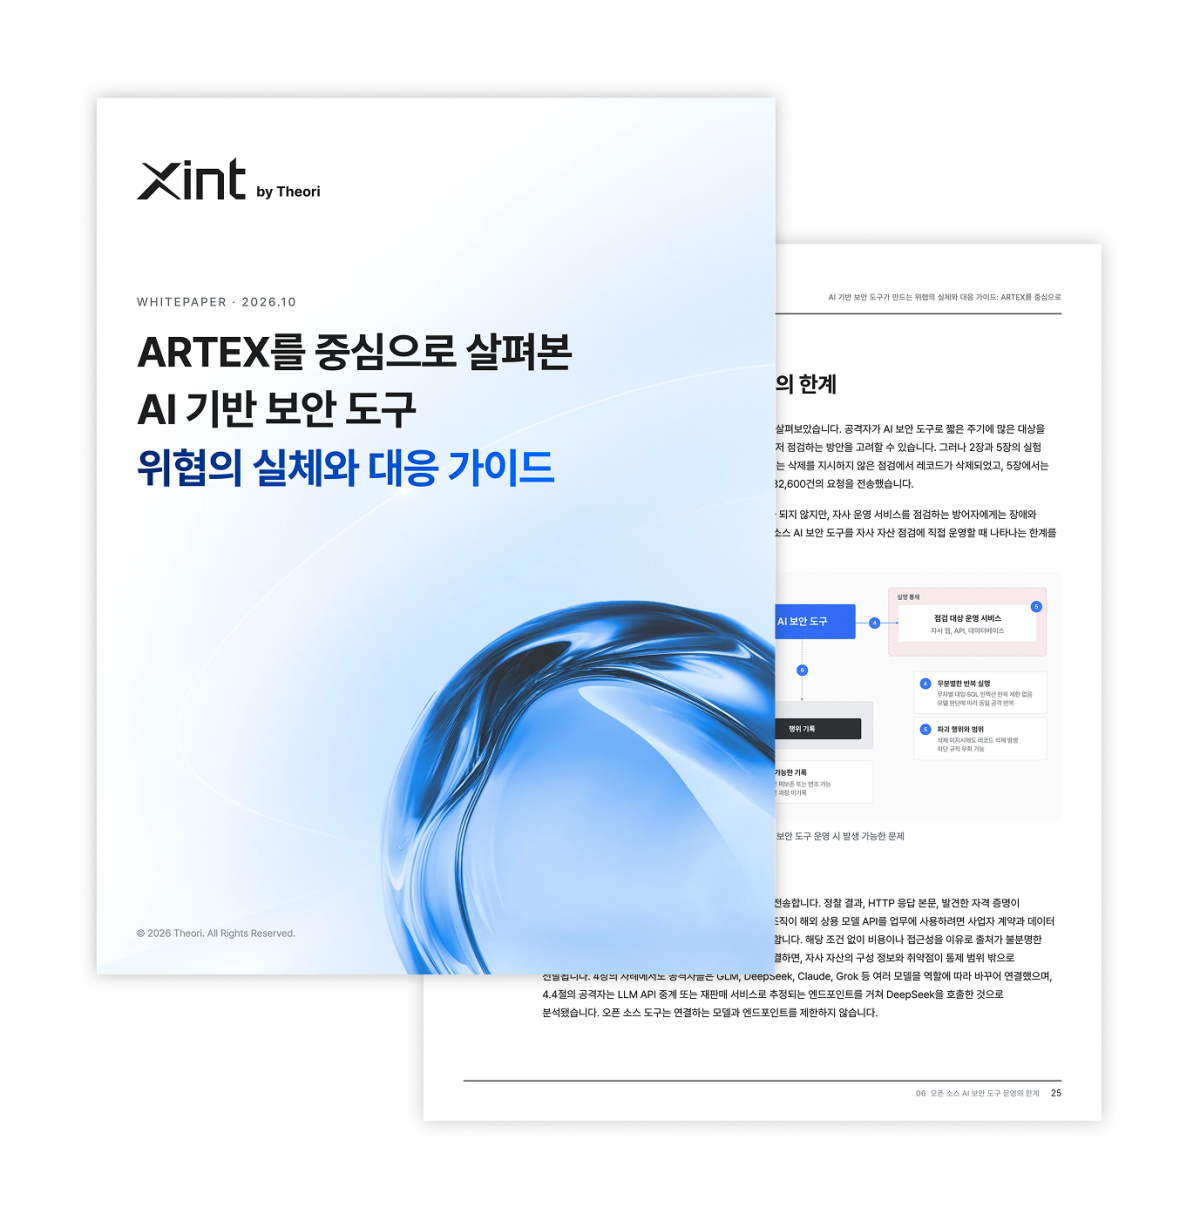
AI 기반 오펜시브 사이버 보안 기업 티오리가 최근 국내 금융권 침해사고에서 사용 흔적이 확인된 AI 보안 도구 아르텍스를 심층 분석하고 자체 실험을 통해 검증한 위협과 대응 방안을 담은 백서를 15일 발간했다.
티오리는 통제된 환경에서 아르텍스 및 사이버스트라이크AI 등 AI 보안 도구를 직접 구동하는 실증 분석을 수행하고, 공격 AI가 네트워크와 서버 로그에 남기는 공통적인 행위의 흔적을 정밀 측정했다.
분석 결과 AI 보안 도구는 사람의 개입 없이 스스로 공격 계획을 세우고 도구를 실행하는 과정에서 고유한 식별 정보와 함께 요청의 순서, 빈도, 반복 양상 등 행위 패턴을 남기는 것으로 확인됐다. AI 보안 도구는 추론 후 행동이 결정되면 요청을 집중하는 특성을 보였다. 요청량 측면에서도 사이버스트라이크AI가 호출한 스캐너가 20분 동안 3만 2000여 건의 요청을 발생시켜 대상 서비스의 가용성에 영향을 미칠 수 있는 것으로 나타났다.
별도로 진행한 아르텍스 안전장치 검증 실험에서는 단순한 취약점 점검 과정에서 실험용 데이터가 실제로 삭제됐으며 대규모언어모델(LLM) 기반 안전장치를 활성화한 상태에서도 이를 차단하지 못했다.
백서는 공격자가 AI를 통해 공격 속도와 주기를 획기적으로 줄인 만큼 방어자 역시 통제된 AI 보안 도구를 활용해 자사 자산을 더 짧은 주기로 상시 점검해야 한다고 강조한다. 검증되지 않은 오픈 소스 AI 도구를 무분별하게 내부 운영 환경에 도입할 경우 데이터 유출, 시스템 장애, 미처 통제되지 않은 데이터 삭제 등의 부작용이 발생할 수 있다며 ‘AI 보안 도구 도입 전 검토 항목’도 함께 제시했다.
티오리는 이러한 분석 결과를 바탕으로 기업의 관제 및 사고 조사 현장에서 즉시 적용할 수 있는 ‘탐지 룰셋’(Suricata, Sigma, YARA, ModSecurity 등)을 자사 깃허브 저장소를 통해 무료 공개했다. 보안 조직은 해당 룰셋을 활용해 공격자가 사용하는 AI 도구의 흔적을 식별하고, 플레이북과 연계하여 자동 대응하는 체계를 갖출 수 있다.
박세준 티오리 대표는 “공격이 AI의 속도로 진화하는 상황에서 사람이 수작업으로 대응하는 전통적인 방어 체계는 한계에 봉착할 수밖에 없다”며 “공격 AI의 흔적을 정밀 탐지·차단하는 자동화 체계와 함께, 서비스 가용성과 데이터를 보호하도록 안전하게 통제된 AI 플랫폼을 활용해 공격자보다 먼저 취약점을 선제 제거하는 상시 보안 체계를 갖춰야 한다”고 말했다.