이재명 대통령 부부를 포함한 순방단 168명의 여권번호 등 개인정보가 외부 사이트에 약 5개월간 노출되면서 정부의 보안 문서 관리체계가 도마에 올랐다. 외교부가 해킹보다는 자료 유출로 파악하고 있다고 밝힌 만큼 순방 자료의 취급 과정과 장기간 노출을 발견하지 못한 경위에 대한 규명이 불가피해졌다.
청와대는 3일 오전 임광현 대통령 비서실장 주재로 긴급회의를 열고 관계기관에 유출 경위 조사와 순방 보안관리 체계 전면 점검을 요청했다.
임 실장은 이번 유출이 가볍게 볼 수 없는 중대한 사안이라며 유출 경위와 정보 노출 범위, 실제 피해 여부를 철저히 조사하고 관계기관의 관리 책임을 명확히 규명해야 한다고 강조했다. 재발 방지를 위한 실효성 있는 대책 마련도 주문했다.
이에 외교부는 자료가 외부로 유출된 경위를 확인하고 있다. 박두순 외교부 대변인은 이날 서울 종로구 외교부 청사에서 열린 현안 브리핑에서 해킹 여부를 묻는 질문에 “현재로서는 해킹이라기보다는 유출로 파악하고 있다”고 답했다. 다만 고의적 유출인지 실수에 따른 것인지에 대해서는 조사가 진행 중이라며 답변을 유보했다.
유출된 자료는 지난 6월 보안 분석 사이트 ‘바이러스토탈’에 게시된 공군 1호기 ‘탑승객 명단’ 파일이다. 이 대통령 부부를 비롯한 탑승자 168명의 국문·영문 이름과 소속·직책, 생년월일, 여권번호, 여권 발급·만료일 등이 담긴 것으로 파악됐다.
명단에는 김용범 당시 정책실장과 위성락 국가안보실장, 배경훈 과학기술정보통신부 장관, 김성환 기후에너지부 장관, 한성숙 당시 중소벤처기업부 장관 등이 포함됐다. 청와대·외교부 수행원과 대통령경호처 경호원, 출입기자단의 개인정보도 노출됐다.
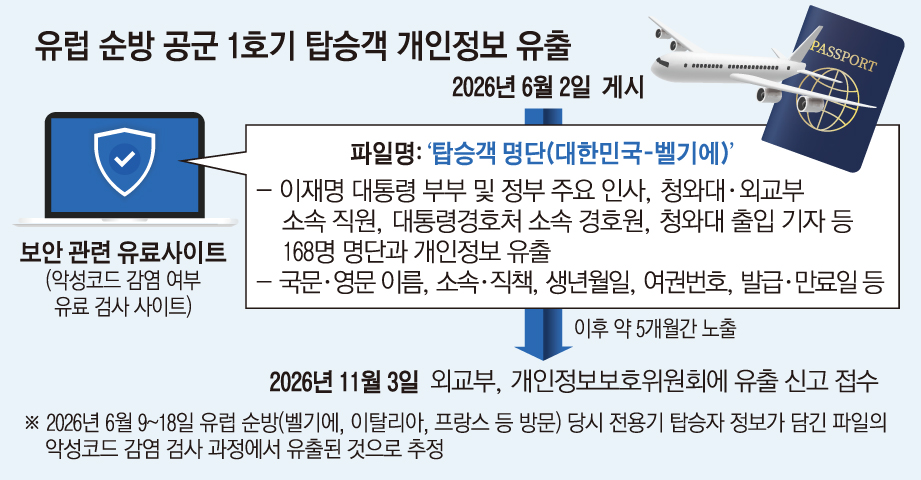
해당 파일은 지난 6월 이 대통령의 벨기에·유럽연합(EU) 정상회담과 프랑스 에비앙 주요 7개국(G7) 정상회의, 이탈리아 국빈방문 등 유럽 순방을 위해 작성된 자료로 추정된다. 대한민국에서 벨기에로 향하는 공군 1호기 탑승자 명단으로, 순방 약 일주일 전인 6월 2일 게시된 것으로 파악됐다.
외교부는 순방 관련 컴퓨터와 이메일 등에 대한 기술적 점검을 포함한 자체 조사를 진행하고 있다. 박 대변인은 “지난 6월 대통령 순방 행사 관련 PC 및 이메일 등에 대한 기술적 점검을 포함해 포괄적이고 심도 있는 조사를 실시 중”이라며 “문제가 된 사이트로부터 해당 정보 삭제, 그 밖의 개인정보 유출 여부 확인 등 추가 피해 차단을 위한 조치를 취했다”고 밝혔다.
이 대통령 부부를 포함한 정보 노출 대상자 전원의 여권 재발급을 위한 조치도 진행 중이다. 다른 경로로 정보가 확산됐을 가능성에 대해서는 “현재까지 추가 확산이나 유포 정황은 파악되지 않았다”면서도 “그런 가능성을 포함해 철저한 조사를 진행하겠다”고 말했다.
외교부는 보안 문서가 외부 사이트에 게시될 수 있었던 경위와 자료 공유 범위에 대해서는 구체적인 설명을 내놓지 못했다. 박 대변인은 “공군 1호기 탑승객 명단을 포함한 대통령 순방 관련 모든 자료는 보안 문서로 관리되고 있다”고 설명했다.
유출 사실을 처음 인지한 시점도 공개하지 않았다. 언론 보도 전에 유출을 인지해 관계기관에 수사와 조사를 요청했다고 설명했지만, 정확한 인지 시점과 수사 의뢰 시점 역시 밝히지 않았다.
이번 점검의 핵심은 보안 문서로 관리했다는 순방단 명단이 어떤 과정을 거쳐 외부에 게시됐고, 약 5개월간 노출된 사실을 왜 확인하지 못했는지다. 자료 접근 권한과 전달·보관 절차뿐 아니라 외부 유출을 탐지하는 체계까지 점검해야 할 과제로 남았다.