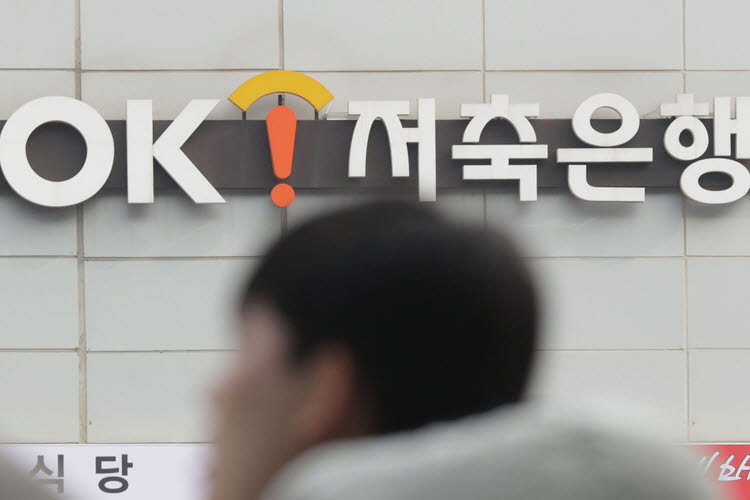
대출 신청 페이지 해킹에 이어 예금 관련 서비스에서도 고객정보 유출이 발생한 OK저축은행에 대해 금융감독원이 현장점검에 착수했다. 금융당국은 이르면 이번 주 금융업권과 만나 해킹 통로로 지목된 외부 접속 시스템을 전수 점검하는 방안도 논의한다.
18일 금융권에 따르면 금감원은 16일부터 OK저축은행에 검사 인력을 보내 두 차례 침해사고의 발생 경위와 대응 과정, 추가 피해 가능성 등을 살피고 있다. 점검 결과에 따라 정식 검사로 전환하는 방안을 검토할 것으로 알려졌다.
OK저축은행은 11일 밤 대출 신청 웹페이지 해킹을 당해 고객 250명의 이름, 생년월일, 주소, 소득, 대출금액 등이 유출됐다. 이후 시스템을 점검하는 과정에서 15일 오전 모바일 수신 서비스 관련 홈페이지도 공격받은 사실을 확인했다.
두 번째 사고로 예금 고객 268명의 이름과 계좌번호, 가입 상품, 잔액, 이율, 최종 거래일 등이 유출된 것으로 파악됐다. 회사는 해당 고객에게 문자와 이메일로 개별 통지하고 상담 창구를 운영 중이다.
금감원은 유출 규모보다 짧은 기간 서로 다른 서비스에서 침해사고가 반복됐다는 점을 무겁게 보고 있다. 앞서 당국은 약 2만5000명의 정보가 유출된 신한은행과 정기검사 중이던 KB국민은행에 별도 검사를 진행하고 있으며, 예가람저축은행과 웰컴저축은행도 현장점검 중이다.
금융당국은 이번 주 업권별 간담회를 열어 후속 대책을 구체화할 예정이다. 대출모집인과 임직원용 서비스, 고객 접수 페이지 등 외부와 연결된 시스템을 모두 파악하고 인증·접근권한 관리 실태를 점검하는 방안이 우선 논의될 전망이다.
최근 침해사고가 핵심 금융거래 시스템보다 보안 관리가 상대적으로 느슨했던 외부 서비스와 웹페이지를 통해 발생한 만큼, 기존 보안체계만으로는 한계가 있다는 판단이다. 금융위원회도 14일 긴급 대응회의에서 금융회사에 외부 연결 접점을 전수 파악하고 인증·접근통제를 강화하라고 주문했다.
당국은 보안 전문인력과 예산이 부족한 중소형 금융회사 지원책도 검토하고 있다. 대부업체와 보험대리점(GA)처럼 전자금융거래법상 보안 규율을 적용받지 않지만 민감한 개인정보를 보유한 업권까지 관리 범위를 넓히는 방안도 중장기 과제로 꼽힌다.