“안전성 평가, 정부가 요구할 최소 조치
향후 1~2년 인간의 AI 악용이 더 큰 위험”
통제 벗어난 AI 사례 국제적 공개 등 방안 제시
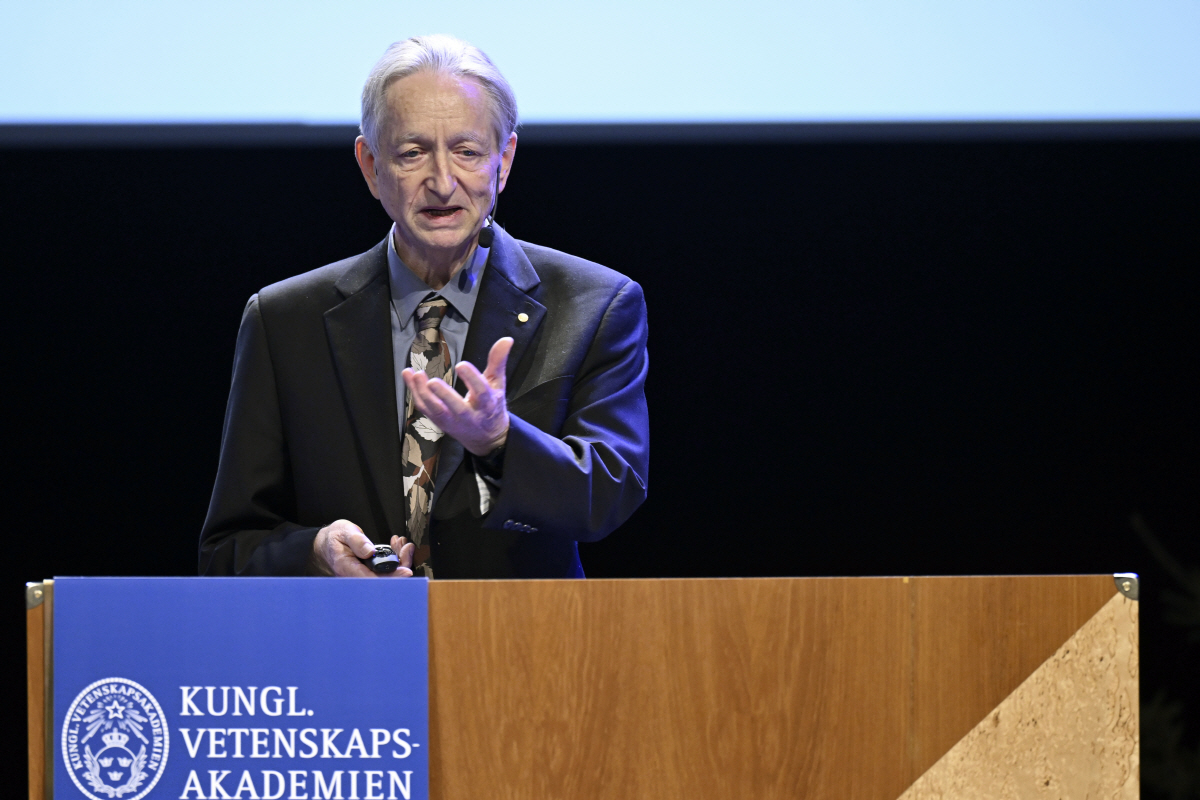
힌턴 교수는 12일 본지와의 단독 서면 인터뷰에서 한국과 같은 기술 선진국이 AI 도입을 가속하는 과정에서 가장 중요하게 마련해야 할 안전장치로 ‘고성능 AI 출시 전 독립적인 안전성 평가’를 꼽았다. AI 에이전트 개발을 서두르는 국가들의 안전성 평가 의무화 필요성에 대해서도 “독립적인 안전성 평가는 정부가 요구해야 할 최소한의 조치”라고 거듭 역설했다.
힌턴 교수는 AI 분야의 선구자로, 인공신경망을 활용한 머신러닝의 기초를 마련한 공로를 인정받아 2024년 노벨 물리학상을 공동 수상했다. 최근에는 AI 기술의 급속한 발전에 따른 위험성을 경고하는 목소리를 내고 있다.
그는 향후 1~2년 동안은 AI 시스템 자체의 예측 불가능한 행동보다 인간이 AI를 악의적으로 활용하는 데 따른 위험이 더 클 것으로 내다봤다. 힌턴 교수는 ‘가까운 미래에 더 큰 위험이 AI를 악용하는 인간에게 있는지, 개발자가 의도하지 않은 방식으로 행동하는 AI 시스템 자체에 있는지’라는 질문에 “앞으로 1~2년 동안은 인간의 악의적인 AI 활용이 아마도 더 큰 위험일 것”이라고 답했다. 이어 “특히 AI를 정교한 사이버 공격이나 생물무기 제조에 활용하는 것은 매우 현실적인 단기적 위협”이라고 경고했다.
AI 안전성을 확보하기 위한 국제 공조도 주문했다. 그는 한국이 갖춰야 할 안전장치로 ‘독립적인 평가’와 함께 ‘AI가 통제를 벗어나 행동한 사례의 세부 내용을 공개하기 위한 국제 협력’을 제시했다. 문제가 발생한 사례의 구체적인 정보를 국제적으로 공유할 필요가 있다는 취지다.
힌턴 교수의 제언은 한국 정부의 AI 육성 정책과 안전성 검증 제도를 둘러싼 논의에도 시사점을 던진다. 정부는 최근 총 4조7000억원을 투입해 2027년 3월부터 차세대 최첨단 AI 모델 개발을 추진하겠다는 계획을 밝혔다. 내년 2월께 사업 수행 주체를 선정하고 3월부터 개발에 착수한다는 구상이다.
올해 1월 시행된 인공지능기본법은 학습에 사용된 누적 연산량이 일정 기준 이상인 AI 시스템의 사업자에게 위험 식별·평가·완화와 안전사고 모니터링ㆍ대응체계 구축을 요구한다. 다만 이러한 안전성 확보 의무가 힌턴 교수가 강조한 ‘출시 전 독립적인 제3자 안전성 평가 의무’와 동일한 것은 아니다. 인공지능기본법 제30조는 자율적인 검증ㆍ인증 활동에 대한 정부 지원을 규정하고 고영향 AI 사업자에 대해서도 사전 검증ㆍ인증을 받도록 ‘노력해야 한다’고 명시했다.