개인키 유출 없이 위조된 거래 정보로 무단 이체
국내 거래소도 출금 승인·이상 출금 탐지 점검 필요
글로벌 가상자산 거래소 비트겟이 해킹 사고로 중단한 출금을 순차 재개한다. 비트겟은 개인키 유출 없이 출금 승인 절차가 악용됐다고 설명했다. 거액의 자산이 빠져나간 이번 사고로 거래소의 출금 요청 검증 과정이 보안 점검 대상으로 떠올랐다.
28일 가상자산업계에 따르면 비트겟은 이날 오후 5시 비트코인(BTC) 출금을 재개할 예정이다. 이더리움(ETH)은 29일, 테더(USDT)는 30일부터 출금을 다시 지원한다. 기타 토큰과 법정화폐 출금은 다음 달 2일부터 차례로 정상화한다.
비트겟은 25일 새벽(한국시간) 일부 핫월렛(온라인 지갑) 등에서 무단 이체를 확인한 뒤 출금을 중단했다. 그레이시 첸 비트겟 최고경영자(CEO)는 공격에 쓰인 일부 IP가 북한 해킹 조직이 과거 이용한 가상사설망(VPN)과 관련된 것으로 파악했다고 언급했다.
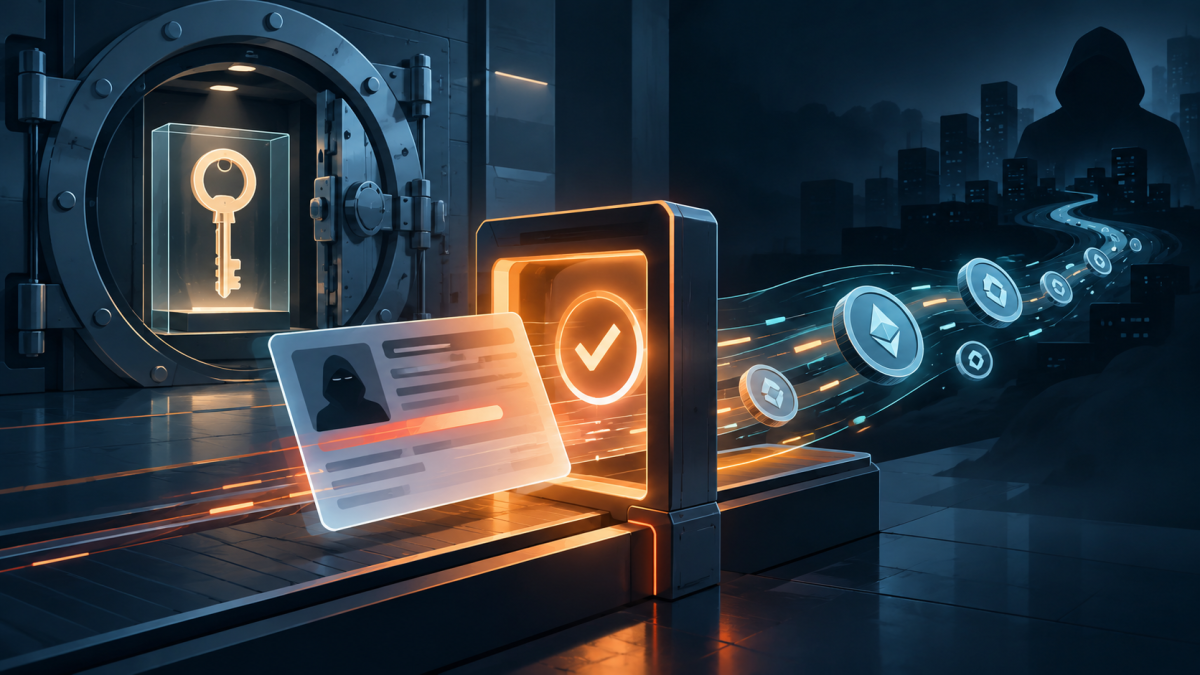
현재까지 공격자 지갑으로 이동한 자산은 3억8750만달러(약 5266억원)로 집계됐다. 비트겟 측 설명에 따르면 공격자는 지갑 운영 시스템에 침입해 거래 데이터를 위조한 뒤 출금 승인 절차를 작동시켰다.
비트겟은 개인키 유출은 없었으며 인터넷과 분리된 콜드월렛(오프라인 지갑)도 피해를 입지 않았다고 밝혔다. 이용자 계정 잔액에는 영향이 없고, 손실은 자체 보호기금으로 충당하겠다는 입장이다.
이번 사고의 핵심은 개인키를 빼내지 않고도 자산이 이동했다는 점이다. 출금 시스템이 위조된 거래 정보를 정상 요청으로 받아들이면 개인키를 안전하게 보관해도 무단 이체가 발생할 수 있다. 서명에 앞서 요청의 출처와 받는 지갑 주소, 이체 금액을 확인하는 절차가 중요해진 이유다.
사고 이후 탈취 자산을 동결하는 데도 한계가 있었다. 서클과 테더가 해커 지갑에서 동결한 스테이블코인은 약 31만8000달러로, 전체 탈취액의 0.1%에도 미치지 못했다. 발행사가 자사 코인은 동결할 수 있지만 이더리움 등 다른 자산의 이동까지 막을 수 없어 유출 뒤 자산을 묶는 조치에만 기대기 어려운 셈이다.
비트겟은 국내 금융정보분석원(FIU)에 신고하지 않은 해외 거래소지만 한국 투자자도 적지 않게 이용한다. 웹3 전문 리서치사 타이거리서치는 지난해 한국 투자자가 비트겟에 낸 거래 수수료를 약 2700억원으로 추정했다. 업비트와 빗썸은 사고 직후 비트겟으로 자산을 보낼 때 주의하라고 공지했다.
국내에서는 가상자산이용자보호법과 하위 감독규정에 따라 거래소가 이용자 가상자산 가치의 80% 이상을 인터넷과 분리된 콜드월렛에 보관해야 한다. 비트겟 사고는 국내 거래소도 보관 비율과 함께 출금 요청의 진위와 승인 절차를 점검해야 한다는 과제를 던졌다. 지난해 11월 업비트의 솔라나 계열 핫월렛에서도 약 445억원이 유출된 만큼 이상 출금 탐지와 사고 보고 체계도 살펴볼 필요가 있다.
블록체인 분석업체 체이널리시스는 보고서에서 “거래소 등 중앙화 서비스는 개인키 인프라와 서명 절차를 노린 정교한 공격으로 손실이 커지고 있다”며 “전문 보안팀을 갖췄더라도 콜드월렛 통제를 우회하는 고도화된 위협에 여전히 취약하다”고 분석했다.