드롭박스 서비스 악용한 악성코드 주의보

입력 2014-12-10 17:07

  • 가장작게

  • 작게

  • 기본

  • 크게

  • 가장크게

불법 파일 다운로드만으로 악성코드 감염될 수 있어

(안랩)

안랩은 ‘드롭박스’ 서비스를 악용해 악성코드를 유포하는 사례가 발견돼 사용자의 주의가 필요하다고 10일 밝혔다.

공격자는 클라우드 기반의 파일 공유 서비스의 ‘파일 링크’ 기능을 이용하면 URL만으로 자신이 업로드 해놓은 프로그램과 파일을 불특정 다수와 공유할 수 있다는 점을 악용해 악성코드 유포에 활용햇다.

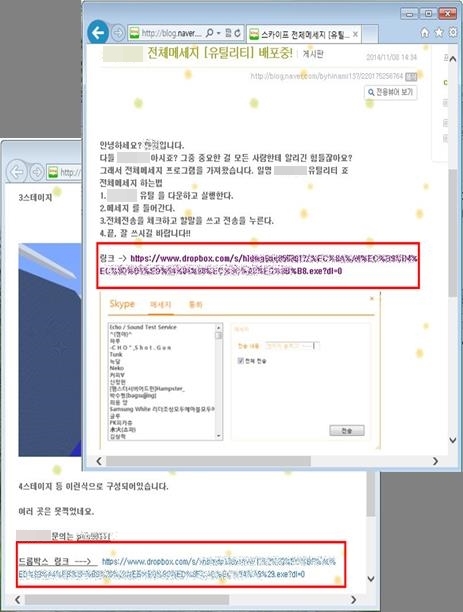
악성코드 유포자는 자신의 드롭박스에 악성 실행파일을 업로드 하고 개인 블로그에 인기 게임 등을 사칭해 해당 파일의 URL을 게시했다. 이 링크를 클릭하면 드롭박스의 다운로드 페이지로 이동하고 이용자가 이 파일을 다운로드한 뒤 실행하면 해당 PC는 악성코드에 감염되게 된다.

악성코드의 피해를 줄이기 위해서는 출처가 불분명한 파일이나 불법 파일을 다운로드 하지 말고 OS와 인터넷 브라우저, 오피스 등 프로그램을 최신버전으로 유지해야 한다. 또한 백신프로그램을 설치하고 실시간 감시 기능 실행 등이 필요하다.

박태환 안랩 ASEC대응팀장은 “클라우드 서비스를 악용하는 악성코드 유포는 꾸준히 발견되는 형태”라며 “공격자가 악성파일을 바꾸기만 하면 PC뿐만 아니라 스마트폰 감염으로도 확산될 수 있어 기본보안수칙을 지키는 것이 매우 중요하다”고 강조했다.
  • 좋아요0
  • 화나요0
  • 슬퍼요0
  • 추가취재 원해요0

주요 뉴스

  • 1·2인 가구 66% 시대⋯전용 59㎡ 아파트, 청약시장서도 인기
  • 삼성 사장단 만난 샘 올트먼…AI 시대 경영 전략 논의
  • 기뢰 공격까지 등장한 호르무즈 해협⋯원유 수출량 51% 감소
  • FBI도 바이낸스 63억달러 탈취 배후로 북한 해커 조직 지목
  • 강남은 내리고 강북은 오른다⋯15억 이하 주택에 쏠리는 매수세
  • 수능 앞두고 운 챙깁니다⋯잘파세대의 특별한 '행운 충전' 방법 [솔드아웃]
  • 5·18 소재 논란 후, ‘닥터X’ 무엇을 담았을까?
  • 8조원대 바이낸스 해킹 여파⋯국내 거래소 잇달아 출금 주의 안내
  • 오늘의 상승종목

  • 10.30 장종료

Web3 레이더

  • 주목 펀딩
    • 1 Kalshi $1B
    • 2 Ripple $500M
    • 3 Kalshi Series F $1B
    • 4 Kalshi $1B
  • 인기 프로젝트
    • 1 Infinity Ground 인기지수 363
    • 2 LayerAI Infra 인기지수 302
    • 3 Robinhood CeFi 인기지수 253
    • 4 TransCrypts Tools 인기지수 249
  • 토큰 언락 임박
    • HumidiFi 유통량 113% D-38
    • Allora 유통량 89% D-10
    • DAOBase 유통량 43% D-17
    • FLock 유통량 41% D-29
Source from