금융권·제약사·병원까지 해킹 확산…정부 경고에도 실효성 의문
금융권에 이어 제약사와 병원까지 해킹 피해가 잇따르는 가운데 정부의 보안 취약점 관리체계에 허점이 드러났다. 해킹 수법은 고도화하고 있지만 정부가 소프트웨어 취약점을 발견하더라도 제조사와 개발자에게 개선을 강제할 법적 근거는 없는 것으로 나타났다. 정부의 경고가 실제 보안 조치로 이어지지 않을
국내 취약 PHP 호스트 11만건 추정정부 사이버위기 '주의' 상향
전 세계 웹사이트의 70%에 사용되는 프로그래밍 언어 PHP의 취약점이 드러나면서 기업들의 보안 공백 우려가 커지고 있다. 특히 PHP 구버전을 사용하는 중소기업과 협력사를 중심으로 대응에 어려움을 겪을 가능성이 제기된다.
25일 정보통신(ICT) 업계에 따르면 PHP 개발팀은 치명적
인터넷 핵심 프로그래밍 언어인 PHP의 보안 취약점이 공개되기 최소 나흘 전부터 관련 공격 징후가 포착됐던 것으로 전해졌다.
23일 연합뉴스에 따르면 아마존 최고정보보안책임자(CISO)인 CJ 모지스 보안공학 담당 부사장(VP)은 자사 보안 블로그를 통해 취약점 패치 발표를 4일 앞뒀던 지난 17일 해당 취약점을 악용한 사례를 발견했다고 밝혔다.
국가안보실은 22일 웹 개발 언어인 PHP의 보안 취약점과 관련해 민·관·군 사이버안보 긴급대책 회의를 열고 부문별 대응 상황을 점검했다. 정부는 이번 취약점에 대응하기 위해 민간 분야 사이버위기경보를 ‘관심’에서 ‘주의’로 상향했다.
송기호 국가안보실 3차장이 주재한 이날 회의에는 과학기술정보통신부와 국방부, 국가정보원의 국장급 관계자들이 참석했다.
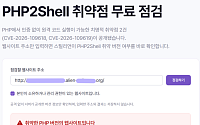
과학기술정보통신부와 한국인터넷진흥원(KISA)은 PHP 취약점과 관련해 국내 기업·기관에 즉각적인 보안 업데이트를 당부한 가운데 AI 보안 전문기업 스틸리언이 웹사이트 주소(URL) 입력만으로 ‘PHP2Shell’ 취약점의 영향 여부를 점검할 수 있는 무료 온라인 서비스를 공개했다.
스틸리언은 홈페이지 내 전용 페이지에 접속해 점검 대상 웹사이트의 주소
국가정보원이 29일 국가 사이버 위기경보를 '관심'서 '주의'로 상향했다.
국정원은 이날 국가사이버안보센터 사이버 위기경보를 통해 이날 오후 6시를 기해 이같이 상향한다고 공지했다.
앞서 26일 국가정보자원관리원(국정자원) 대전 본원 전산실 화재로 행정정보시스템 장애가 발생한 것과 관련해 국민 피해를 최소화하고, 혼란한 상황을 악용한 해킹 등을 모니
24시간 관제·망 분리·모의훈련…사이버 방어태세 재정비
SGI서울보증보험의 전산 시스템이 랜섬웨어 공격으로 마비되면서 금융권 전반에 사이버 보안 경계령이 내려졌다. 은행과 보험, 카드사들은 "우린 절대 뚫려선 안 된다"라는 각오로 자체 시스템을 전면 재점검하며 총력 방어에 나섰다.
16일 금융권에 따르면 서울보증의 전산 시스템이 사흘 전 랜섬웨어 공
여론조사 사칭 스미싱 문자 활개…출처 불분명한 URL 클릭 금지대선 전후 기업·기관 대상 사이버 위협 주의국정원, 4일까지 사이버 위기 경보 '관심'→'주의'로 상향
대통령 선거를 앞두고 여론조사 등을 사칭한 스미싱 문자가 활개를 치고 있어 주의가 필요하다.
30일 사이버 보안 업계에 따르면 다가오는 제21대 대통령 선거를 악용한 스미싱 문자가 활개
악성코드 최초 설치 시점은 2022년 6월이름·생년월일 등 개인정보 임시 관리 서버도 감염총 23대 서버에서 25종 악성코드 발견돼로그 없는 2022~2023년 유출 여부는 미확인정부 “은폐·축소 없다⋯전례 없는 고강도 조사할 것”
최근 해킹 사고로 SK텔레콤에서 모바일 가입자 식별번호(IMSI) 2695만7749건이 유출된 것으로 드러났다. 모바일
러시아와 우크라이나의 전쟁이 장기전에 들어가면서 새로운 국면을 맞고 있다. 전선이 고착화되자 사이버 공방전이 더 치열해지고 있는 것이다.
12일(현지시각) 뉴욕타임즈 등에 따르면 우크라이나 당국은 우크라이나 전력망을 차단하려는 러시아의 사이버 공격을 저지했다고 밝혔다. 이번 공격이 성공했다면 약 200만 명의 시민이 정전 피해를 볼 수 있는 상황이었다.
과학기술정보통신부는 최근 국내외 기업 대상 랜섬웨어 감염ㆍ피해 증가, SW 개발사ㆍ웹호스팅 업체 악성코드 감염, 재난지원금 관련 피싱 증가 등 기업과 국민을 대상으로 한 사이버위협이 증가하고 있어 선제적 방어를 위해 4일 오전 11시 30분부로 사이버 위기 ‘관심’ 경보를 발령한다고 밝혔다.
사이버 위기 경보단계는 ‘정상→관심→주의→경계→심각’으로 구
청와대는 22일 북한이 평양 남북 정상회담 직전인 9월 중순 한국 정부의 남북 정상회담 관련 정보를 빼내려고 사이버 해킹했다는 보도에 대해 사실이 아니라고 밝혔다.
김의겸 청와대 대변인은 이날 정례브리핑을 통해 “청와대 관련해서는 평양 정상회담을 전후해서 북을 포함한 어떤 사이버 위협에 변화도 없었다”며 “국가 사이버 위기 경보는 올해 3월 20일 오
이달부터 노동시간 단축이 본격 시행된 가운데 정부가 특별연장근로에 대해 재난과 해킹·서버다운 등 사안의 긴급성이 있는 경우에만 허용할 수 있다는 입장을 내놨다.
고용노동부는 23일 특별연장근로 인가제도와 관련해 구체적인 적용 기준을 마련해 이같이 발표했다.
근로기준법상 노동시간은 근로자와 합의하면 1주에 12시간을 한도로 연장할 수
미래창조과학부는 14일 오후 6시부터 국가 사이버위기 경보를 ‘관심’에서 ‘주의’로 한 단계 격상한다고 밝혔다.
정부의 사이버위기 경보 단계는 ‘정상’ ‘관심’ ‘주의’ ‘경계’ ‘심각’ 등 총 5단계로 구분된다. 이 중 ‘주의’는 3번째 단계다.
정부는 현재 주요 기반시설·기업 보안관제 강화, 랜섬웨어 관련 대국민 행동요령 등 보안수칙 준수 홍보, 악
정부 과천청사는 10일 헌재의 박근혜 대통령 파면이 결정되자 긴장감 속에 향후 대책 마련에 분주한 모습이다.
법무부와 미래창조과학부, 방송통신위원회, 방위사업청 등이 자리한 과천청사 안팎은 여느 때와 크게 다르지 않았다. 미래부 공무원들의 경우 조용한 분위기 속에서 각자 집무실에서 긴장감 속에 TV로 생중계되는 헌재 선고를 지켜봤다.
이날 정부 관
정부가 국가사이버위기 경보단계를 관심에서 '주의'로 한 단게 격상했다. 국내 정세불안과 한미 연합훈련, 사드를 둘러싼 중국과의 대립 등 대내외 여건으로 인해 해킹이나 사이버공격 가능성이 커졌다는 분석이다.
정부는 9일 오후 6시를 기점으로 우리군의 인포콘을 포함해 국가 사이버위기 경보단계를 관심에서 주의로 상향 조정한다고 밝혔다. 정상→관심→주의→경계→
최근 불거진 군(軍)정보망 해킹 사건 이후, 최양희 미래창조과학부 장관이 민간분야 사이버 보안 실태 점검에 나섰다.
최 장관은 14일 통합보안관리 전문업체인 '이글루시큐리티'를 방문, 민간분야의 사이버 대응태세를 점검하고 현장 애로사항을 청취했다.
이번 방문은 비상시국에 사이버 대응태세에 대한 취약한 부분이 있는지 살펴보고, 기업 현장의 애로사항을
최양희 미래창조과학부 장관이 5일 국방부 국군사이버사령부를 방문해 양 기관의 사이버안보 공조 대응태세를 점검하고 국방사이버지휘통제센터 상황실 근무요원들의 노고를 격려했다.
최 장관은 "현재 사이버 위기경보 단계가 '주의'로 상향된 것 뿐만 아니라 북한의 GPS 전파 교란이 발생하는 등 비상상황임을 인식하고 사이버공격의 작은 징후도 놓치지 않는 빈틈없는 보
정부가 한국수력원자력의 원전관련 자료유출 사태를 감안해 23일 오전 9시 부터 사이버위기경보를 '관심'에서 '주의'로 한 단계 격상했다.
정부는 앞서 한수원의 원전자료 유출사태가 불거지자 지난 19일 정오를 기해 사이버위기 '관심' 경보를 발령하고 각급기관 및 보안 관제센터의 비상근무태세를 유지하도록 한 바 있다.
사이버위기경보는 국가사이버안전관리규정
2013년 한국 경제는 박근혜 정부 출범과 함께 새 희망을 품었지만 의욕이 앞섰던 만큼 아쉬움도 컸다. 새 정부의 핵심 국정과제인 창조경제는 모호한 개념으로 논란의 대상이 됐다. 기초연금제 등 복지 공약은 보건복지부 장관의 전격 사퇴와 맞물려 후퇴 수순을 밟았다. 지난 5월 국민들을 충격으로 몰아넣은 원전비리는 잇따른 원전 가동중단 사태로 얼룩지며 전력위기