액면가 기준 피해액 전액 보상…유출 고객에 스마일캐시 1만원외부 서비스 API 취약점 악용…이름·전화번호·이메일·주소 유출
G마켓이 개인정보 유출 사고로 e쿠폰을 무단 사용당한 고객에게 피해 금액 전액을 보상했다. 금전적 피해가 없는 개인정보 유출 고객에게도 스마일캐시 1만원을 지급했다.
G마켓은 이 같은 내용의 고객 보상 조치를 진행했다고 2일 밝혔다
기업별 장비 규모 따라 침해 여부 확인에 시일 소요방화벽 24대 관리자 권한 탈취…국내 피해 여부 불분명
웹사이트 개발에 쓰이는 프로그래밍 언어 'PHP'의 보안 취약점을 악용한 해킹 공격이 여러 국가에서 확인됐지만 국내에서는 관련 침해사고 신고가 한 건도 접수되지 않은 것으로 조사됐다. 한국도 공격 대상으로 지목된 데다 취약 장비가 상당수 존재하는 것으
현대이지웰에서 고객사 개인정보가 유출되는 사고가 발생해 회사 측이 사과문을 게시했다.
30일 연합뉴스에 따르면 현대이지웰은 홈페이지를 통해 최근 회원정보 조회용 API(응용프로그램 인터페이스)에 외부의 비정상적인 접근이 발생해 조사한 결과 회원정보가 유출된 사실이 확인됐다고 밝혔다.
유출된 개인정보 항목은 이름과 생년월일, 성별, 휴대전화번호, 이메
“사실 인지 즉시 외부 비인가 접근 경로 차단”“원인과 영향 범위 분석 통해 파악 후 공지”
G마켓이 일부 고객의 e쿠폰 핀(PIN)번호가 제3자에 의해 무단으로 등록·사용된 정황을 확인하고 한국인터넷진흥원(KISA)에 신고했다.
30일 G마켓에 따르면 최근 일부 고객의 e쿠폰 핀번호가 제3자에 의해 무단으로 등록 및 사용된 정황이 확인됐다.
G마
최근 공개된 PHP 보안 취약점 'PHP2Shell'과 관련해 외부에 노출된 웹서버보다 기업 내부망에 숨은 네트워크 저장장치(NAS)·공유기·방화벽이 더 위험하다는 지적이 나온다.
국내 보안업체 지니언스는 자사 클라우드 네트워크 접근제어(NAC) 플랫폼에 쌓인 장비 식별 데이터를 분석한 결과 내부망에서 PHP를 구동하는 장비의 96%가 이 취약점에 노출
국내 가상자산 거래소 빗썸은 29일 사내 그룹웨어 시스템에 외부 비인가자가 접근해 일부 고객과 임직원의 개인정보가 유출된 사고와 관련해 공식 사과하고 2차 피해 예방을 당부했다.
사고는 27일 빗썸의 사내 모바일 그룹웨어 시스템인 다우오피스에서 발생했다. 빗썸은 개인정보 유출 사실이 확인된 고객에게 이날 오후부터 차례로 개별 안내하고 있으며 홈페이지에도
금융권·제약사·병원까지 해킹 확산…정부 경고에도 실효성 의문
금융권에 이어 제약사와 병원까지 해킹 피해가 잇따르는 가운데 정부의 보안 취약점 관리체계에 허점이 드러났다. 해킹 수법은 고도화하고 있지만 정부가 소프트웨어 취약점을 발견하더라도 제조사와 개발자에게 개선을 강제할 법적 근거는 없는 것으로 나타났다. 정부의 경고가 실제 보안 조치로 이어지지 않을
금융권과 가상자산 거래소로 해킹 피해가 번지자 청와대가 관계기관 합동 대응에 나섰다. 고객정보 유출이 금융사기와 금융 신뢰 훼손으로 이어지지 않도록 2차 피해 차단에 집중하고, 보안 여력이 부족한 중소 금융회사의 취약점도 점검하기로 했다.
청와대 국가안보실은 28일 송기호 3차장 주재로 ‘금융권 연쇄 해킹 대응 긴급점검회의’를 개최했다고 밝혔다. 은행·
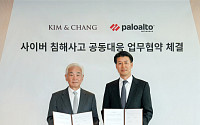
김앤장 법률사무소가 글로벌 사이버보안 기업 팔로알토 네트웍스(Palo Alto Networks)와 업무협약(MOU)을 체결했다고 27일 밝혔다. 양사는 이번 협약을 통해 고도화되는 기업들의 사이버 위협에 공동 대응하기 위한 협력 체계를 구축할 계획이다.
인공지능(AI)을 활용한 사이버 공격이 고도화되면서 피해 범위가 랜섬웨어 감염이나 개인정보 유출을 넘
DB증권은 11월 2일 오전 11시부터 오후 2시까지 파크하얏트 부산 2층 볼룸에서 ‘부산 탄소감축 사업 STO 비즈니스 2차 설명회’를 개최한다고 26일 밝혔다.
DB증권이 주최·주관하고 법무법인 LKB평산이 후원하는 이번 행사는 8월 31일 열린 1차 설명회에 이어 마련됐다. ‘부산시 특화 블록체인 기반 탄소감축 토큰증권(STO) 플랫폼 개발 및
Node.js뿐 아니라 파이썬, 자바, 리눅스 등 영향별도 인증절차 없이 원격 코드 실행 가능
전세계 웹사이트 70%가 사용하는 프로그래밍 언어 PHP에 이어 웹 서버 및 백엔드 개발에 광범위하게 쓰이는 소프트웨어 환경 Node.js에서 보안 취약점이 드러났다. Node.js와 같은 코드를 쓰는 파이썬, 자바, 리눅스 운영체제 라이브러리 등이 영향을 받
개발 서버 불법 접근 포착…고객사 임직원 정보 유출 가능성KISAㆍ개인정보위 신고…과기정통부 민관합동조사단 조사 착수
기업용(B2B) 업무관리 소프트웨어 기업 더존비즈온의 개발 서버와 백업 서버에서 외부 불법 접근으로 인한 사이버 침해사고가 발생했다. 고객사 임직원 정보 유출 가능성이 제기된 가운데, 과학기술정보통신부는 민관합동조사단을 꾸려 정밀 조사
과학기술정보통신부가 전사적자원관리(ERP), 재무·회계, 그룹웨어 등 기업용 소프트웨어를 제공하는 ICT기업 '더존비즈온' 침해사고를 조사하기 위한 민관합동조사단을 구성했다.
과기정통부는 더존비즈온 침해사고로 인한 피해현황 및 사고원인 등을 조사하기 위해 민관합동조사단을 25일 구성하고 본격적인 조사에 착수했다고 26일 밝혔다.
더존비즈온은 16일,
국내 취약 PHP 호스트 11만건 추정정부 사이버위기 '주의' 상향
전 세계 웹사이트의 70%에 사용되는 프로그래밍 언어 PHP의 취약점이 드러나면서 기업들의 보안 공백 우려가 커지고 있다. 특히 PHP 구버전을 사용하는 중소기업과 협력사를 중심으로 대응에 어려움을 겪을 가능성이 제기된다.
25일 정보통신(ICT) 업계에 따르면 PHP 개발팀은 치명적
주요 은행, PHP 긴급 조치 했지만⋯외부 접점 보안 우려↑한국 금융기관 공격 준비 정황에 추가 PHP 취약점 발견일본서는 금융거래 클라우드 해킹으로 정보 유출 사례도
최근 금융권에서 연쇄 해킹 사고가 발생한 데 이어 PHP 보안 취약점까지 발견되면서 금융권의 사이버 보안 우려가 커지고 있다. 주요 은행들이 긴급 보안패치를 적용하는 등 대응에 나섰지만,
정부·금융기관 우선 표적…북한 배후 여부는 추가 검증 필요
전 세계 웹사이트에 널리 쓰이는 프로그래밍 언어 ‘PHP’의 보안 취약점을 이용해 대규모 사이버 공격을 준비하는 정황이 포착됐다. 북한 해킹조직 라자루스와 연계됐을 가능성이 제기됐지만 직접적인 연결 증거는 확인되지 않았다.
24일 보안업계에 따르면 싱가포르 사이버보안 기업 사이퍼마(CYFIRMA
인터넷 핵심 프로그래밍 언어인 PHP의 보안 취약점이 공개되기 최소 나흘 전부터 관련 공격 징후가 포착됐던 것으로 전해졌다.
23일 연합뉴스에 따르면 아마존 최고정보보안책임자(CISO)인 CJ 모지스 보안공학 담당 부사장(VP)은 자사 보안 블로그를 통해 취약점 패치 발표를 4일 앞뒀던 지난 17일 해당 취약점을 악용한 사례를 발견했다고 밝혔다.
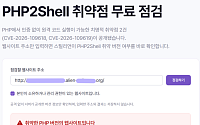
과학기술정보통신부와 한국인터넷진흥원(KISA)은 PHP 취약점과 관련해 국내 기업·기관에 즉각적인 보안 업데이트를 당부한 가운데 AI 보안 전문기업 스틸리언이 웹사이트 주소(URL) 입력만으로 ‘PHP2Shell’ 취약점의 영향 여부를 점검할 수 있는 무료 온라인 서비스를 공개했다.
스틸리언은 홈페이지 내 전용 페이지에 접속해 점검 대상 웹사이트의 주소
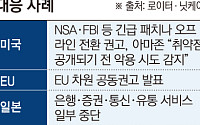
정부, 3만5000개 기업에 긴급 조치 요청“국내 취약 서버 11만대”美 백악관ㆍFBIㆍNSA 범정부 대응유럽 공공사이트 잇단 폐쇄日 다카이치 총리 직접 대응 주문
AI가 전 세계 웹사이트 10곳 중 7곳에서 사용되는 프로그래밍 언어 PHP에서 심각한 보안 취약점을 발견하면서 각국이 긴급 대응에 나섰다. AI를 활용한 사이버 공격 위협이 커지는 가운데
관리시스템 외부 불법 접근…휴대전화번호·이메일 등 유출
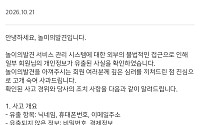
웅진씽크빅 계열사 웅진컴퍼스가 운영하는 키즈 액티비티 플랫폼 ‘놀이의발견’에서 회원 약 6만7000명의 개인정보가 유출됐다. 웅진 측은 추가 피해 방지를 위한 조치를 취하고 전사적인 보안체계 점검에 나섰다.
21일 업계에 따르면 웅진컴퍼스는 이날 놀이의발견 애플리케이션(앱)을 통해 개인정보
지난달 21일 서울 코엑스에서 열린 ‘K-에이지테크(AgeTech) 포럼’에서 은성호 보건복지부 인구·사회서비스정책실장은 2026년부터 2031년까지 약 4000억 원 규모의 직·간접 투자를 단행해 ‘복지·돌봄 AI 대전환’을 추진하겠다고 발표했다. 특히 신기술이 적용된 제품의 복지용구 신속 등재를 포함해 대대적인 제도 개선을 약속하며 업계의 기대감을
가사·돌봄 서비스 플랫폼을 운영하는 청연이 정보보호관리체계(ISMS) 인증을 획득했다. 인공지능(AI)을 활용한 돌봄 서비스가 확대되면서 고객과 서비스 제공자의 개인정보를 다루는 과정에서 보안 체계의 중요성이 커지고 있다는 판단에서다.
청연은 한국인터넷진흥원(KISA)이 주관하는 ISMS 인증을 획득했다고 14일 밝혔다. ISMS는 기업이 정보자산을 보호
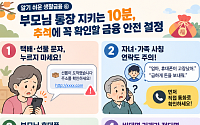
“택배가 온다는 문자가 자꾸 오는데, 누가 선물을 보낸 건가?” 추석을 앞두고 부모님께 이런 말을 들었다면 휴대전화를 함께 살펴볼 필요가 있다. 명절에는 선물 배송과 결제 취소, 모바일 상품권 등을 가장한 사기성 문자메시지가 늘어날 수 있기 때문이다. 그렇다고 부모님만 조심할 문제는 아니다. 명절을 전후해 쇼핑몰이나 공공기관 또는 가족을 사칭한 문자 등이
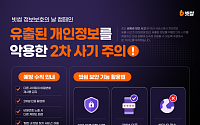
빗썸은 10월 정보보호 캠페인의 일환으로 ‘유출된 개인정보를 악용한 2차 사기’ 피해 예방 캠페인을 진행한다고 16일 밝혔다. 상대방이 개인정보를 알고 있다는 사실만으로 공식 연락이라고 믿어서는 안 된다고 강조하며 계정 보호 수칙을 안내했다.
이번 캠페인은 최근 금융권 보안 사고를 비롯해 여러 서비스에서 개인정보 유출이 이어지면서 유출 정보를 재차 악
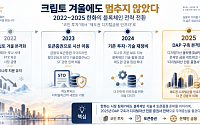
두나무 가치 급락에도 지분 유지…H-Chain·토큰증권 기술 검증 이어가크립토 겨울 속 ST 인력 확보·PoC 추진…블록체인 전략 ‘제도권 금융’으로 이동2025년 DAP 구축 본격화…온체인 금융·‘디지털자산 전문 증권사’로 확장
2021년 가상자산 시장의 급격한 성장과 함께 블록체인 기업에 공격적으로 투자했던 한화에 2022년은 전혀 다른 환경이었다
산∙학 협력으로 블록체인 고급인재 양성선정 대학 중심, 블록체인 교과과정 개설 및 산∙학 연계과정 운영 “각자의 전문성과 경험 결집∙∙∙교육∙실무 경험을 제공”
과학기술정보통신부(부총리 겸 장관 배경훈, 이하 과기부)는 한국인터넷진흥원(KISA, 원장 이상중)과 함께 ‘2026년 블록체인 특성화 대학(원) 지원사업’ 수행기관으로 2개 컨소시엄을 선정